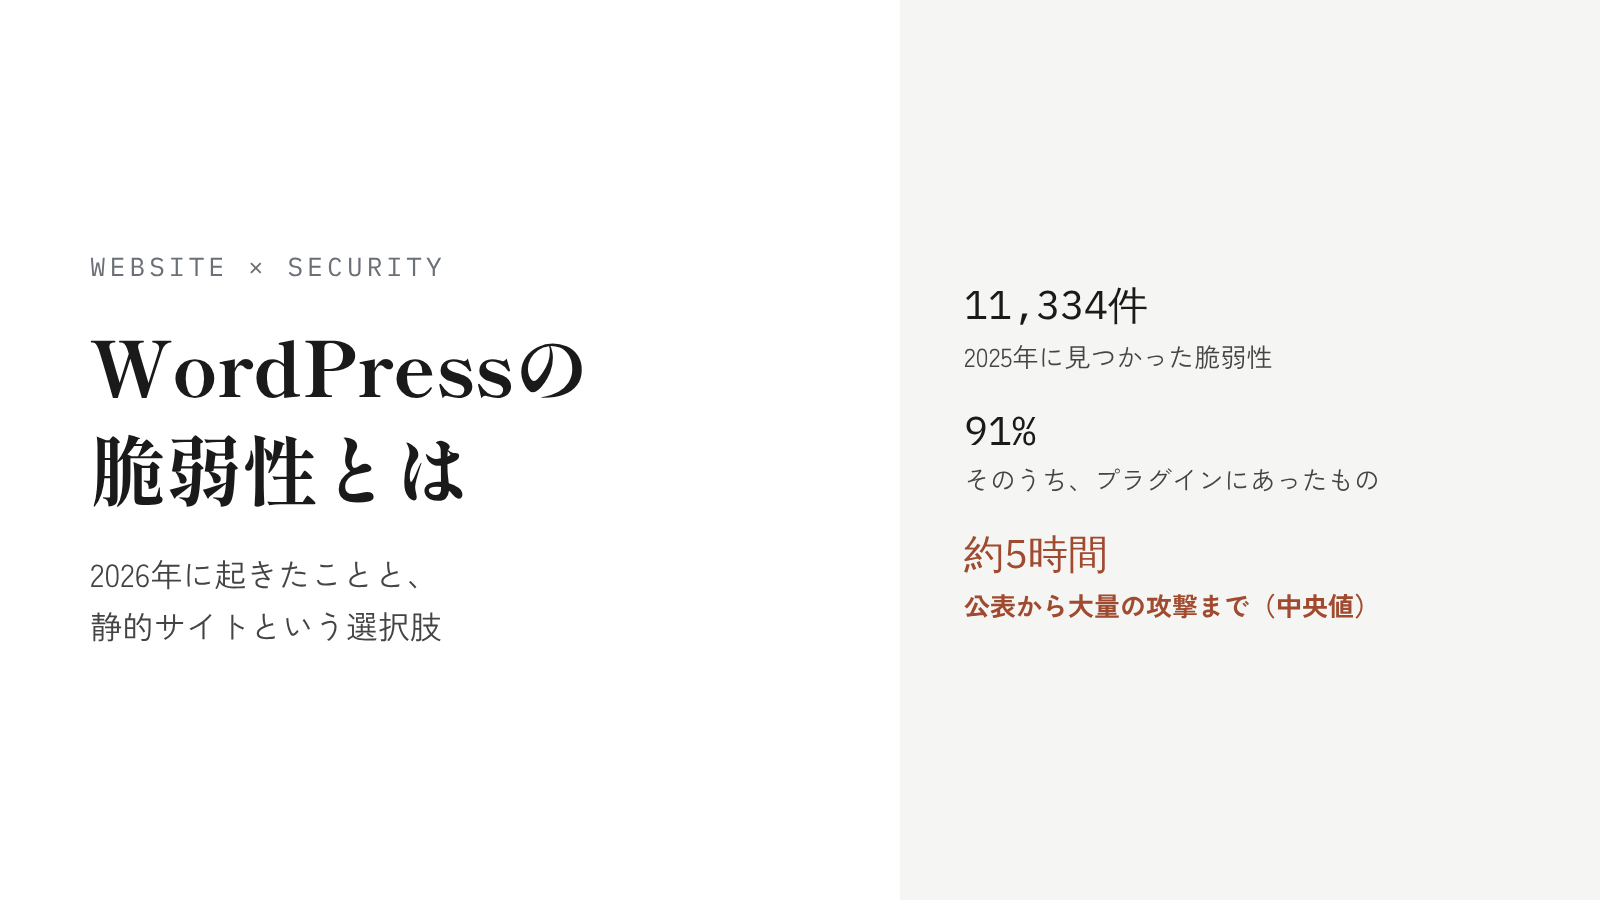
- 2025年にWordPressで新しく見つかった脆弱性は11,334件で、91%がプラグイン。2026年は、本体・PHP・プラグインの配布元まで、重大な問題が続いている
- 公表の時点で46%は修正版がなく、よく狙われる脆弱性は、公表から数時間で大量の攻撃が始まる。更新を毎日見張れる体制がないと、守りきるのは難しい
- WordPressのまま守りを固めるか、静的サイトに移して攻撃される入口そのものを減らすか。サイトのリニューアルの時期は、見直すよい機会になる
こんにちは、アースダイバー代表の佐藤です。AIが広がって、ウェブマーケティングは取るべき戦略も、実行のやり方も変わりました。アースダイバーは、その新しい前提で戦略を考え、実行する仕組みまでつくる会社です(ご相談はこちら)。
2026年10月21日の夜、高市首相が、自身のXで、PHPの重大な脆弱性について注意を呼びかけました。修正版が出たらすぐに当てること、すぐに当てられない場合は、サイトの機能を一時的に止めることも有効だ、という内容です(nippon.com、時事通信の配信)。PHPは、WordPressを動かしているプログラムの言語です。同じ日の夕方から夜にかけて、pixiv・ニコニコ・BASEなど、国内の多くのサービスが緊急のメンテナンスに入りました(GIGAZINE)。
2026年は、WordPressを使うサイトの運営者にとって、落ち着かない年になっています。7月と9月には、WordPress本体に、条件によってはログインしなくても外からプログラムを動かされるおそれのある脆弱性が見つかりました。10月に入ってからも、プラグインの脆弱性を使った攻撃、配布されたプラグインに悪意のあるコードが混ぜられる事件、WordPressが動くPHPの緊急の修正と、重大なニュースが続いています。
この記事では、2026年10月26日の時点で、WordPressの脆弱性について何が起きているのかを、データとニュースから整理します。そのうえで、WordPressのまま守りを固める方法と、静的サイトに移して守るべき入口そのものを減らす方法を、比べてお話しします。
先に結論を言うと、WordPressの脆弱性は、プラグインだけの問題から、本体・PHP・プラグインの配布元にまで広がっています。WordPressのまま安全に保つには、更新を毎日見張り、すぐに当てられる体制が必要です。その体制を社内に持てない会社は、サイトのリニューアルの時期に、静的サイトへの移行を選択肢に入れておくとよいと考えています。
目次
WordPressの脆弱性とは
脆弱性とは、プログラムの欠陥のうち、攻撃に使われるおそれのあるものです。WordPressのサイトでは、次の4つのどこかに脆弱性があると、攻撃の入口になります。
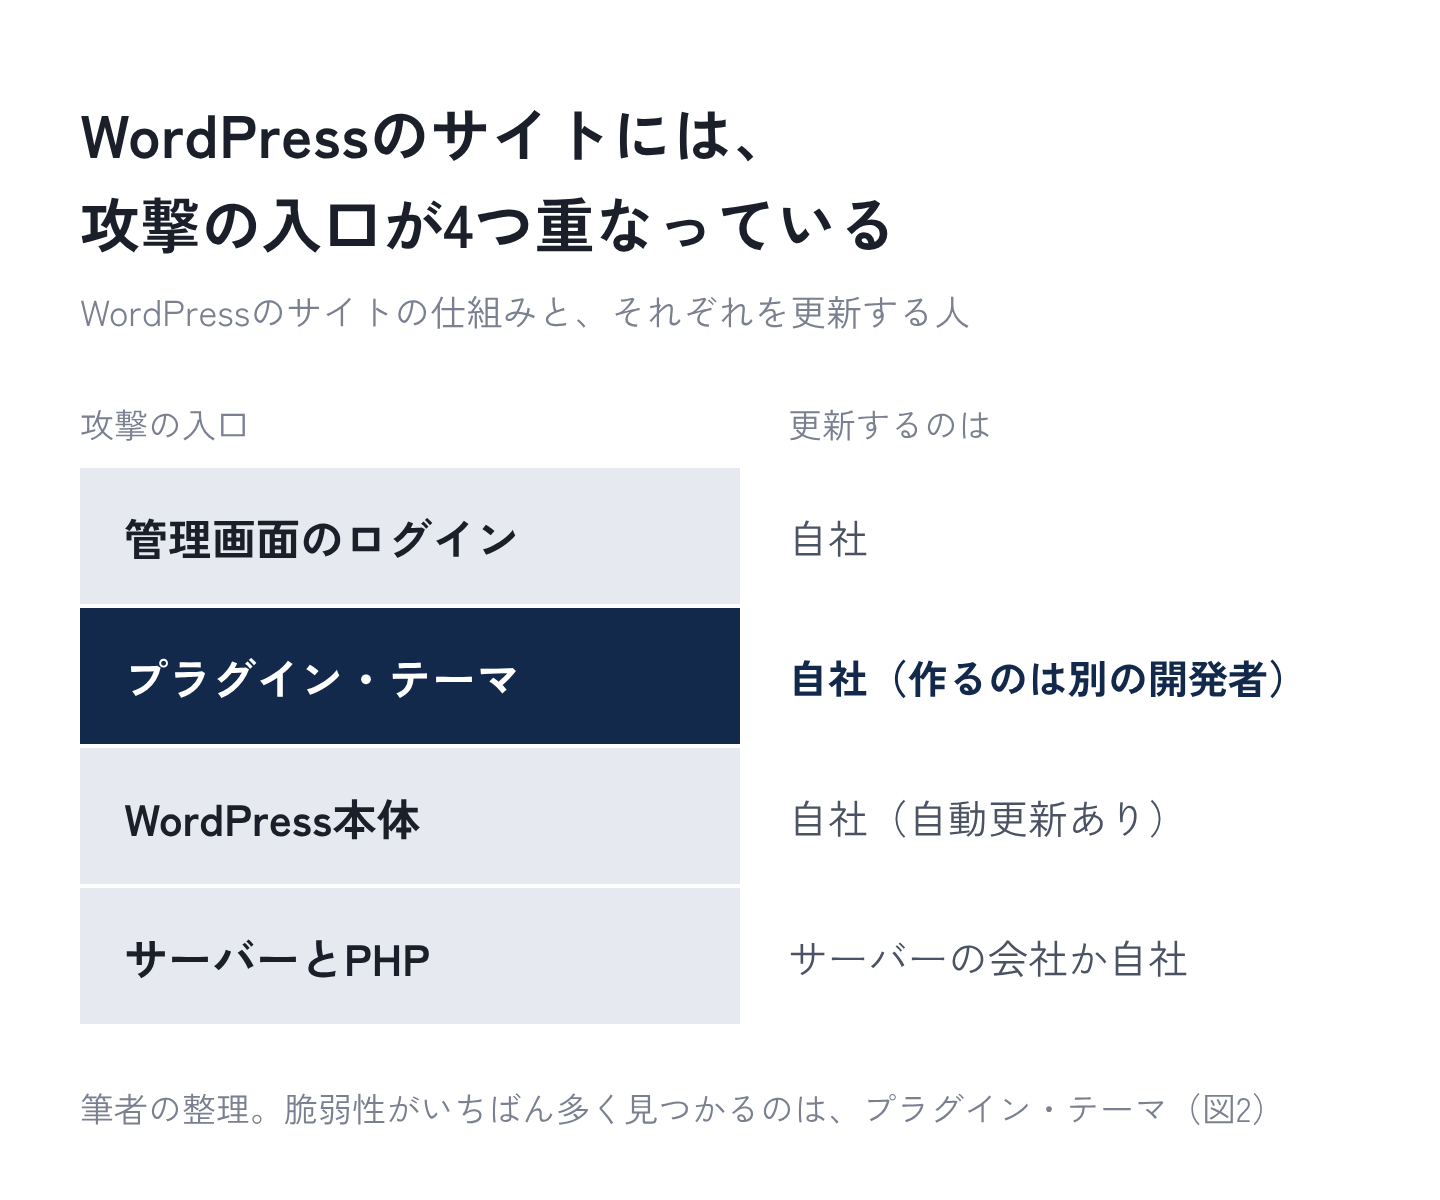
このうち、サーバーとPHPは、レンタルサーバーを使っていればサーバーの会社が更新します。それ以外は、基本的に自社で更新します。プラグインやテーマは、それぞれ別の開発者が作っているので、更新が出るかどうかも、開発者しだいです。
WordPressは、世界のウェブサイトの約43%で使われています(GravityKit、W3Techsの調べ)。使われているサイトが多いぶん、攻撃する側にとっては、1つの脆弱性で多くのサイトを狙える、効率のよい標的になります。
数字で見る:脆弱性の9割は、プラグインにある
WordPressのセキュリティ会社のPatchstackは、毎年、WordPressで見つかった脆弱性をまとめています。2026年2月に更新された報告によると、2025年に新しく見つかった脆弱性は11,334件で、前の年より42%増えました(Patchstack)。
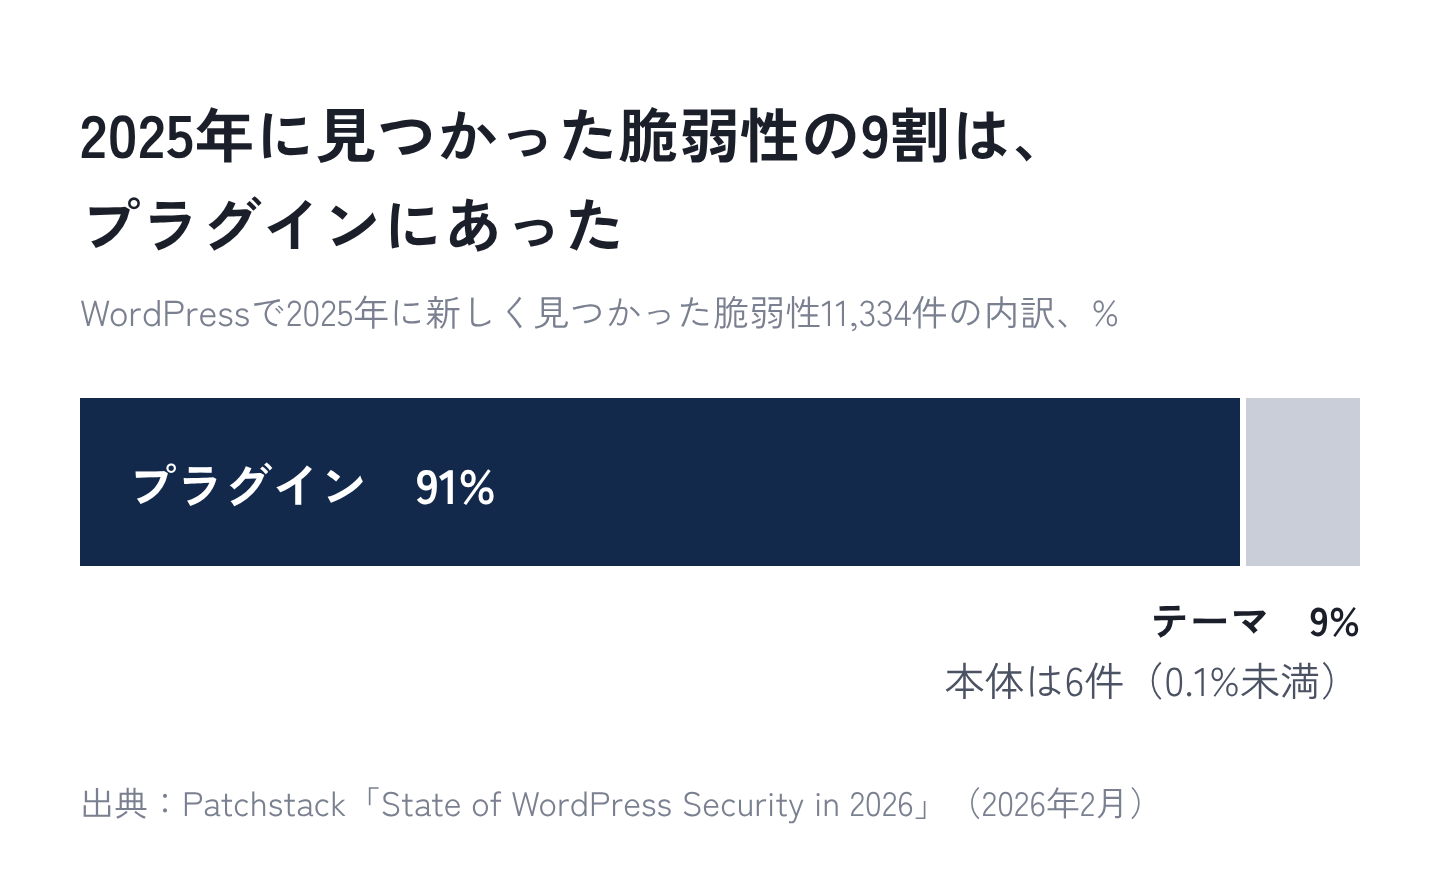
内訳は、プラグインが91%、テーマが9%でした。WordPress本体で見つかったのは6件で、どれも優先度の低いものでした。
同じ報告には、気になる数字がほかにもあります。
- 脆弱性が公表された時点で、46%は、開発者から修正版が出ていなかった
- 大量に狙われた脆弱性では、公表から攻撃が広がるまでの時間の中央値は約5時間。重大なものの約半分は、24時間以内に攻撃が始まった
- 攻撃に使われやすい脆弱性は、前の年より113%増えた
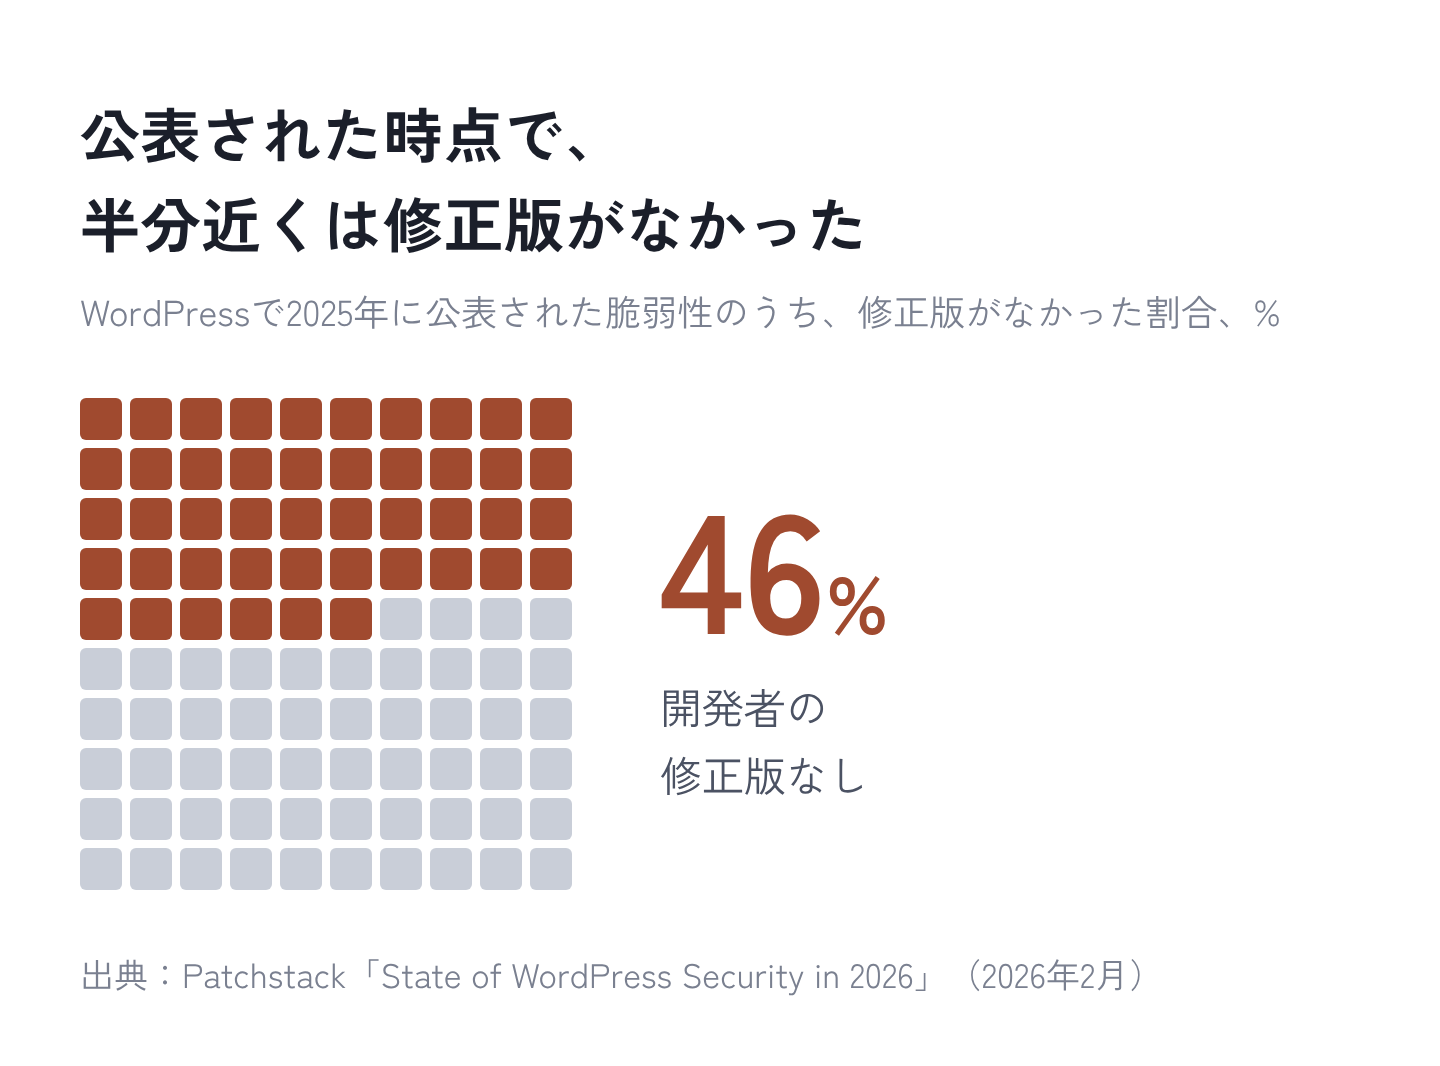
修正版がないまま公表された脆弱性は、更新したくても、当てる修正がありません。そして、修正版が出ても、数時間のうちに攻撃が始まります。プラグインを入れていれば、そのぶんだけ、見張る対象が増えることになります。
2026年、WordPressで起きたこと
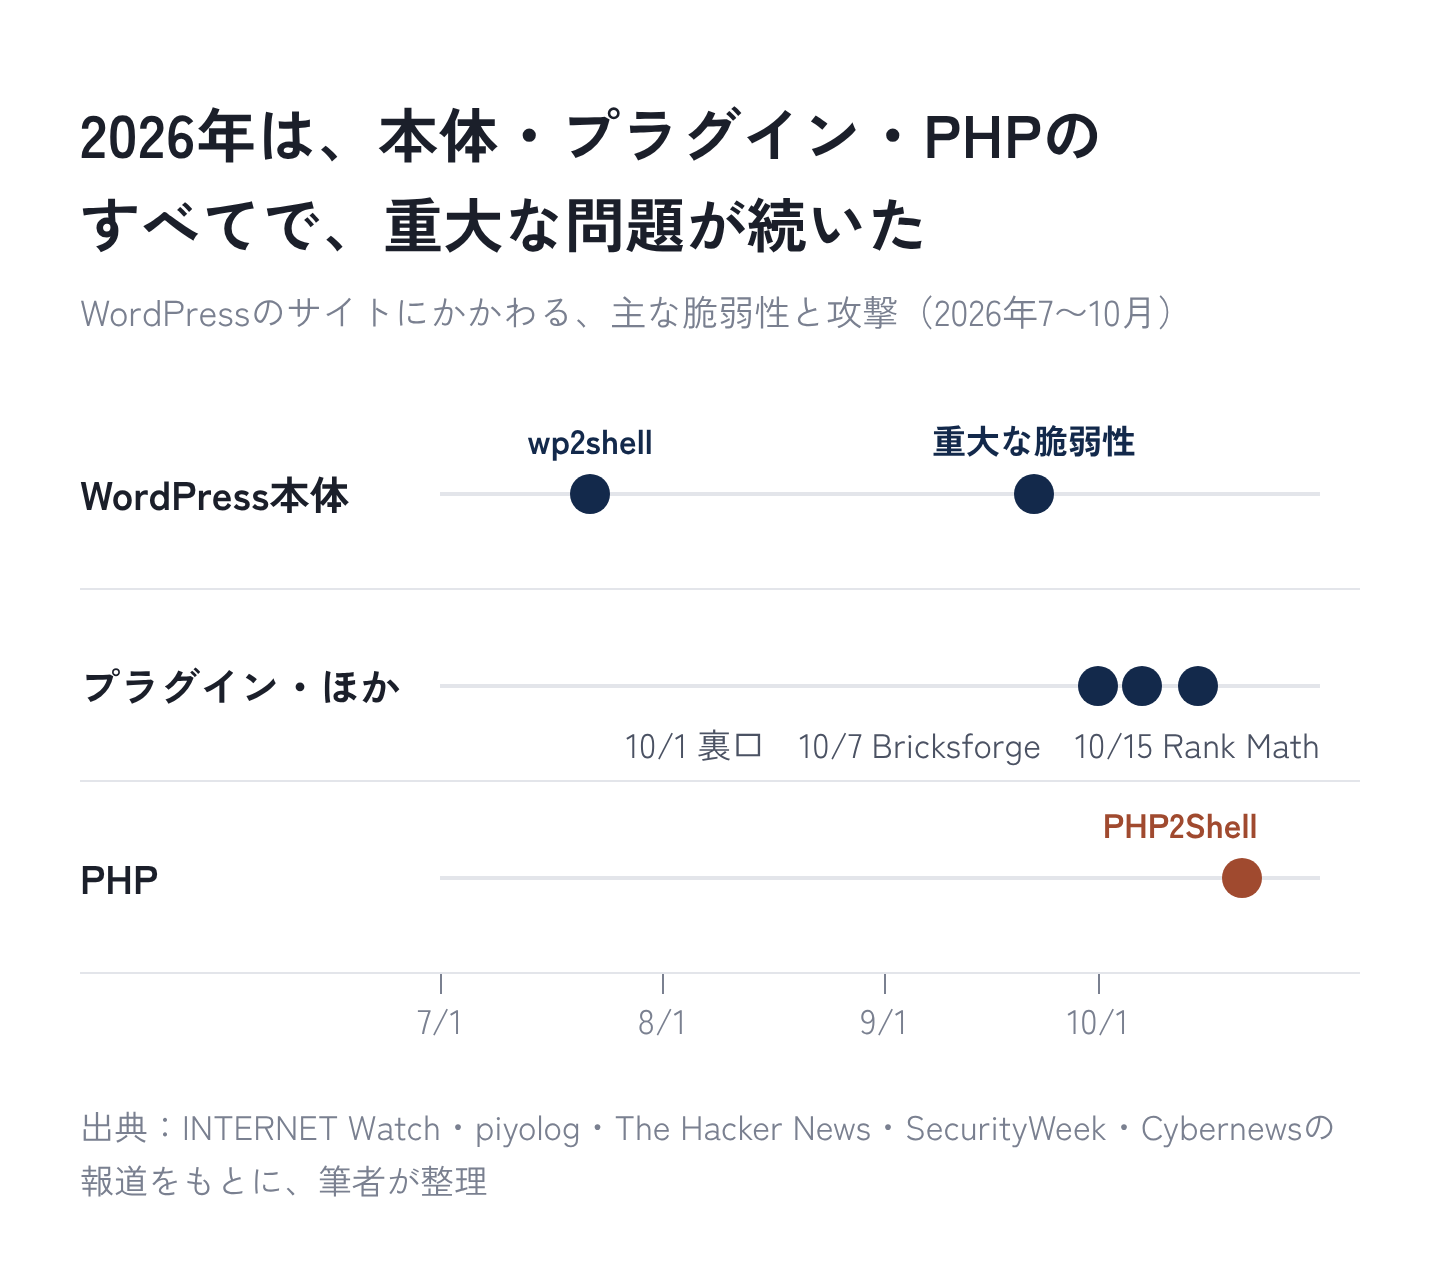
2025年の数字では、本体で見つかった脆弱性は6件だけで、問題のほとんどはプラグインでした。ところが2026年は、本体やPHP、プラグインの配布元にまで、重大な問題が広がっています。主な出来事を並べます。
| 時期 | 出来事 |
|---|---|
| 7月22日 | WordPress本体に、管理者の権限がなくても外からプログラムを動かされるおそれのある脆弱性(2件の組み合わせ、通称wp2shell)。IPAが更新を呼びかけ、WordPress.orgは影響のある版への自動更新を強制した(INTERNET Watch) |
| 9月22日 | 本体に、別の重大な脆弱性(CVE-2026-87902)。4.7から7.1.1までが対象で、一定の条件がそろうと、外からプログラムを動かされるおそれがある。修正の当日に攻撃の手順も公開され、その日のうちに探査が、翌日には攻撃の試行が観測された。エックスサーバーは9月25日、条件に当てはまるサイトのWordPressを、事業者側で更新した(piyolog) |
| 10月1日 | 削除しても自動で元に戻る、WordPressの裏口のプログラムが報告された。ファイル・データベース・メモリの少なくとも8か所に潜み、1か所を消しても、ほかの場所から元に戻る(The Hacker News) |
| 10月7日 | ページ作成ツールBricksの機能を足すプラグインBricksforgeの脆弱性(深刻度10.0)が、実際の攻撃に使われはじめた(The Hacker News) |
| 10月15〜16日 | 約11時間の間に配られたSEOのプラグインRank Math PROの3.0.123に、悪意のあるコードが入っていた。その間に入れて有効にしたサイトは、乗っ取られたものとして扱うよう案内された(SecurityWeek) |
| 10月21日 | WordPressが動くPHPに、重大な脆弱性が2件(通称PHP2Shell、深刻度9.2)。修正の前に詳しい情報が出回り、修正版が出る数時間前には攻撃の手順も公開された(Cybernews) |
この並びから、2つのことが見えてきます。
ひとつは、「更新すれば安心」とは言い切れなくなったことです。もちろん、7月の件は自動更新の強制で、9月の件はレンタルサーバーの会社の対応で、守られたサイトが多くありました。更新は、いまも守りの基本です。ただ、Rank Math PROの件では、配られた更新そのものに悪意のあるコードが入っていました。その時間内に更新したサイトは、影響を受けた可能性があります。更新だけでは足りない場面も出てきています。
もうひとつは、入られたあとの片づけが、難しくなっていることです。10月1日に報告された裏口のプログラムのように、消しても元に戻るものがあります。WordPressを最新にしても、すでに入り込んだ攻撃者の仕掛けは消えません。結局、きれいな状態のバックアップから戻すしかない、ということも起こります。
10月20日からの1週間で、何が起きたか
この記事を出す10月26日の直前の1週間は、PHPの脆弱性への対応に追われた1週間でした。WordPressのサイトの多くが動くPHPそのものの問題なので、影響の範囲は、ひとつのプラグインの脆弱性よりずっと広くなります。
| 日付 | 出来事 |
|---|---|
| 10月20日 | PHPの開発チームが、重大な修正を翌日に出すと予告した。脆弱性の中身は伏せられていた(Help Net Security) |
| 10月21日 | 予告の前に、脆弱性の情報が外に漏れ、修正版が出る数時間前に、攻撃の手順が公開された。EUの機関向けのCERT-EUや、英国のNCSCも、注意を呼びかけた(Cybernews) |
| 10月21日 | 国家サイバー統括室が、PHPを使っているかを確かめ、修正版をすぐに当てるよう呼びかけた。夜には高市首相も、Xで同じ呼びかけをした。pixiv・ニコニコ・BASEなど、国内の多くのサービスが緊急のメンテナンスに入った(GIGAZINE・nippon.com) |
| 10月21日23時 | PHPの修正版(8.5.12・8.4.27・8.3.36・8.2.35)が公開された。8.1より古い版は、サポートが終わっていて、正式な修正版は出ていない(Cybernews) |
PHPの開発チームは、完全な回避策はなく、修正版に更新することが唯一の安全な方法だと説明しています(Cybernews)。国内のセキュリティ会社のGMO Flatt Securityも、事前に紹介されていた設定の変更だけでは、攻撃を防ぎきれないと見ています(窓の杜)。
レンタルサーバーを使っている場合、PHPの修正は、ふつうはサーバーの会社が当てます。一方で、自社でサーバーを管理している会社や、古い版のPHPのまま動かしている会社は、自分たちで対応しなければなりません。WordPressを最新にしても、PHPの版は変わらないからです。
専門家は、どう見ているか
海外の専門家は、WordPressの脆弱性について、これからも楽になる見込みは薄い、と見ています。主な見方を、わかりやすく言い換えて並べます。
| 専門家 | 言っていること | 言い換えると |
|---|---|---|
| Oliver Sild氏(Patchstackの代表) | WordPress本体の脆弱性が、修正の前に公表されるのは時間の問題(The Repository) | 「修正が出るまで待つ」ことすらできない場面が、本体でも来る |
| Joost de Valk氏(Yoastの創業者) | セキュリティのための緊急の更新は、この先数年、当たり前になる(同上) | 7月から8月にかけて、4週間で3回、本体のセキュリティの更新が出た。これが続く |
| Oliver Sild氏 | WordPress 7.0でAIのサービスの鍵を保存できるようになり、サイトを乗っ取る価値が大きく上がった。攻撃者が鍵を奪いに殺到する(The Repository) | 乗っ取られると、AIの利用料を他人に使われる被害まで起きうる |
| PHPの開発チーム | 完全な回避策はない。修正版に更新するのが唯一の安全な方法(Cybernews) | 設定の工夫でしのぐ方法はなく、更新できる体制がすべて |
| Gabriel Barbosa氏(Sucuri) | 裏口のプログラムは、ファイル・データベース・メモリの8か所に潜み、互いに元に戻し合う(The Hacker News) | 一度入られると、部分的な掃除では元に戻らない |
もうひとつ、2026年4月には、ホスティング会社Anchor HostingのAustin Ginder氏が、WordPress.orgで配られていたプラグインに裏口が仕込まれていた例を、約30日の間に4件見つけています(wpPoland)。10月のRank Math PROの件は、こうした流れの延長にあります。
専門家の見方をまとめると、脆弱性は、見つかる数も、攻撃までの速さも、入られたときの被害も、大きくなる方向にあります。WordPressのサイトを守ることは、一度設定すれば終わる作業から、毎日続ける仕事に変わりつつあります。
WordPressのまま守るなら
WordPressには、記事を書く人が多い会社や、会員の機能・ネットショップを持つサイトにとって、代わりのききにくい便利さがあります。WordPressを使い続けるなら、少なくとも次のことは、体制として決めておきたいところです。
- 本体・プラグイン・テーマの自動更新を有効にする。あわせて、誰が毎日、更新の結果を確かめるかを決めておきます
- プラグインを減らす。使っていないものは、止めるだけで終わらせないで、削除します。長く更新されていないプラグインは、ほかのものに替えます
- PHPの版を、サーバーの側で新しく保つ。WordPressを更新しても、PHPの版は変わりません。レンタルサーバーなら、管理画面で確かめます
- 管理画面への入口を守る。2段階認証を入れ、管理者のアカウントを必要な人だけにします
- 毎日のバックアップを、別の場所に残す。入られたときに、いちばん確実に戻せるのはバックアップです
- WAF(ウェブの攻撃を防ぐ仕組み)を入れる。修正版が出るまでの間、既知の攻撃を止められます
どれも大事ですが、手間がかかります。PHPの更新やWAF、バックアップを事業者が受け持つ、WordPress向けの管理つきのサーバーを選ぶ方法もあります。外部の保守の会社に任せる場合も含めて、守りの手間を、毎月の費用で買う形です。
もうひとつの選択肢:静的サイトに移す
もうひとつの考え方は、守るべき入口そのものを減らすことです。そのための方法が、静的サイトへの移行です。
WordPressは、ページを見に来た人がいるたびに、サーバーの上でPHPが動き、データベースから記事を取り出して、ページを組み立てます。静的サイトでは、ページをあらかじめ全部作っておき、見に来た人には、できあがったページを渡すだけです。
Cloudflare(クラウドフレア)のような配信の仕組みを使うと、作っておいたページを、世界中の拠点から配ることができます。見に来た人とのやりとりの中で、サーバーの上のPHPやデータベースが動くことはありません。
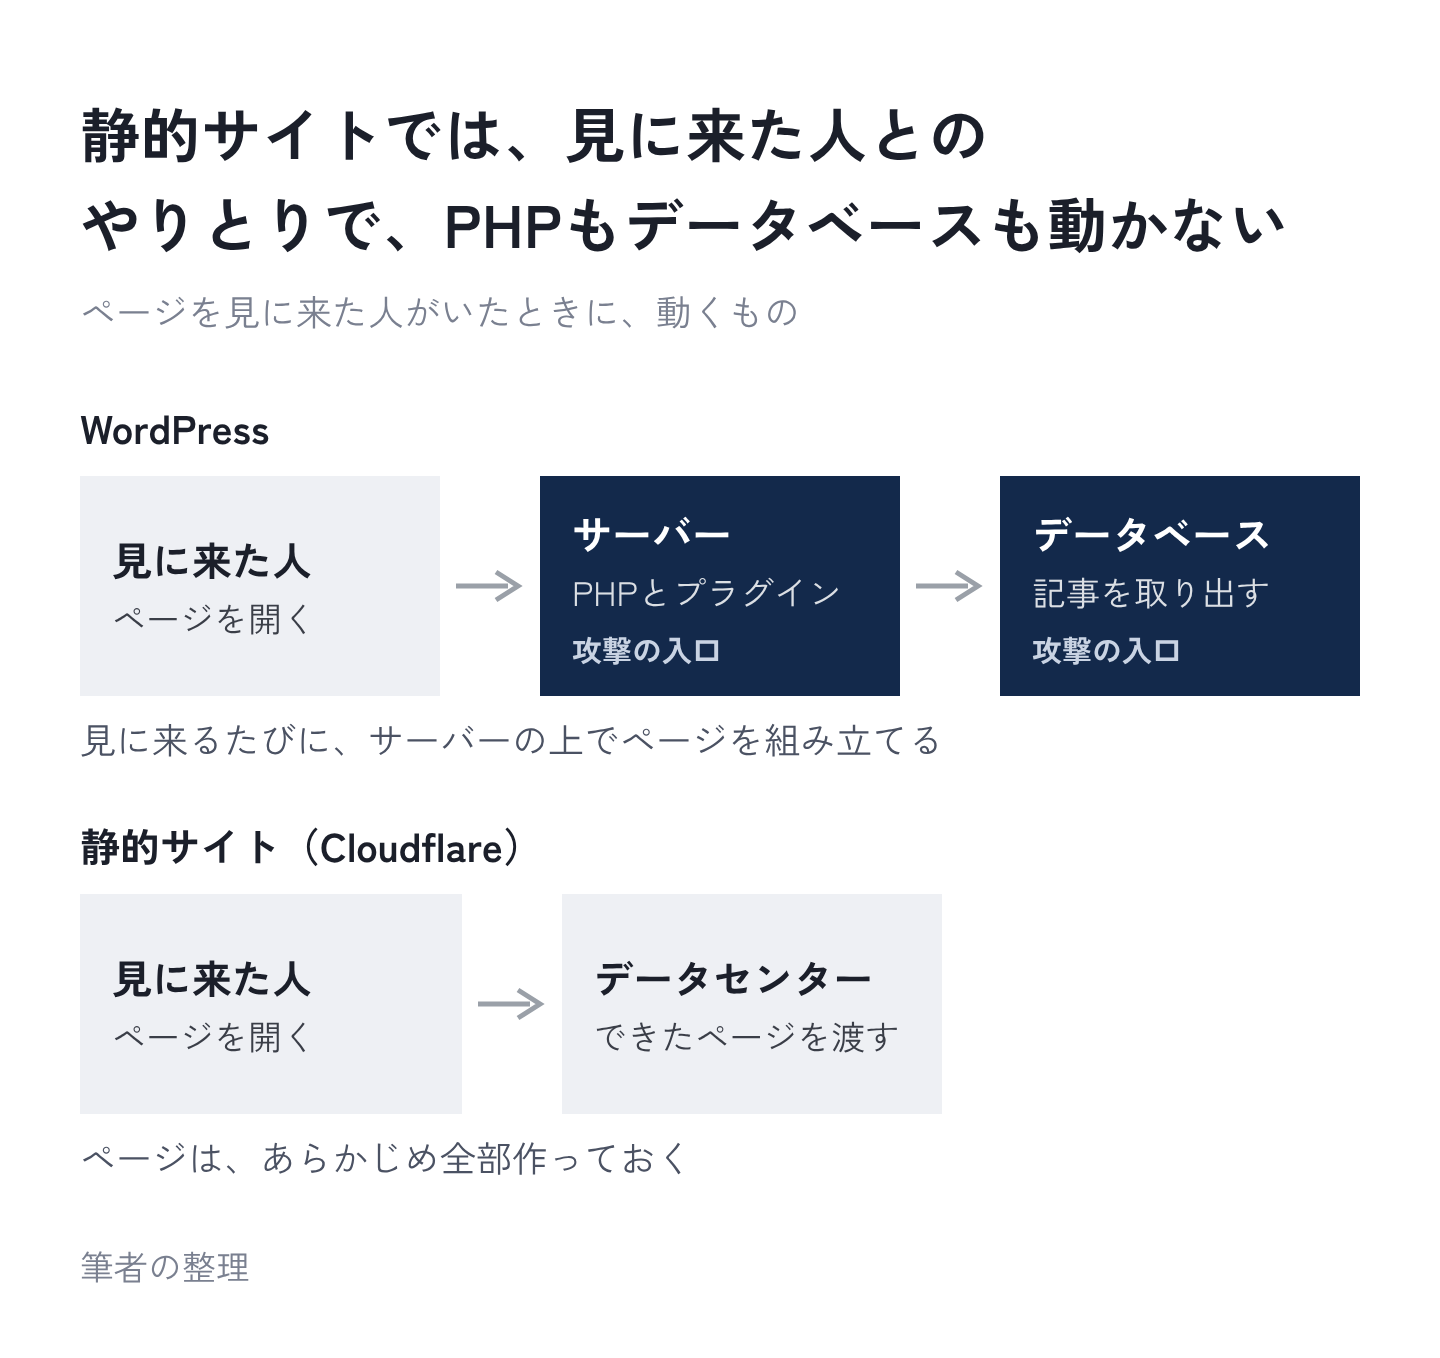
WordPressと比べると、攻撃の入口は次のように変わります。
| 入口 | WordPress | 静的サイト(Cloudflare) |
|---|---|---|
| サーバーのPHP | あり。PHPの更新が必要 | なし |
| WordPress本体 | あり。本体の更新が必要 | なし |
| プラグイン・テーマ | あり。数だけ更新が必要 | なし |
| ページを作る道具とその部品 | なし | あり。ただし、公開されているサーバーの上では動かない |
| 公開されている管理画面 | あり | なし |
| データベース | あり | なし |
| お問い合わせのフォーム | プラグインで受け付ける | 小さなプログラムで受け付ける。ここは守る必要がある |
| 更新の仕組みのアカウント | 管理画面のアカウント | GitHub・Cloudflareのアカウント。2段階認証が必須 |
ただし、静的サイトにしても、守るべきところはなくなりません。フォームを受け付けるプログラムや、ページを作る道具とその部品は残ります。部品に悪意のあるコードが混ぜられる危険は、プラグインと同じようにあります。そして、サイトのファイルを置くGitHubや、配信するCloudflare、ドメインの管理のアカウントを乗っ取られれば、サイトは書き換えられます。ページに読み込むGA4などの外部のタグも、どちらの仕組みでも残ります。静的サイトに移すにも、作り直しと、更新のやり方を整える費用がかかります。それでも、毎日見張らなければならない入口の数は、大きく減ります。
Cloudflareとは:静的サイトを配る仕組み
静的サイトを配る先として、弊社が使っているのがCloudflareです。どんな会社で、何をしてくれて、いくらかかり、どんな弱点があるのかを、もう少しくわしく見ていきます。
世界のサイトの4分の1が使う、配信と防御の会社
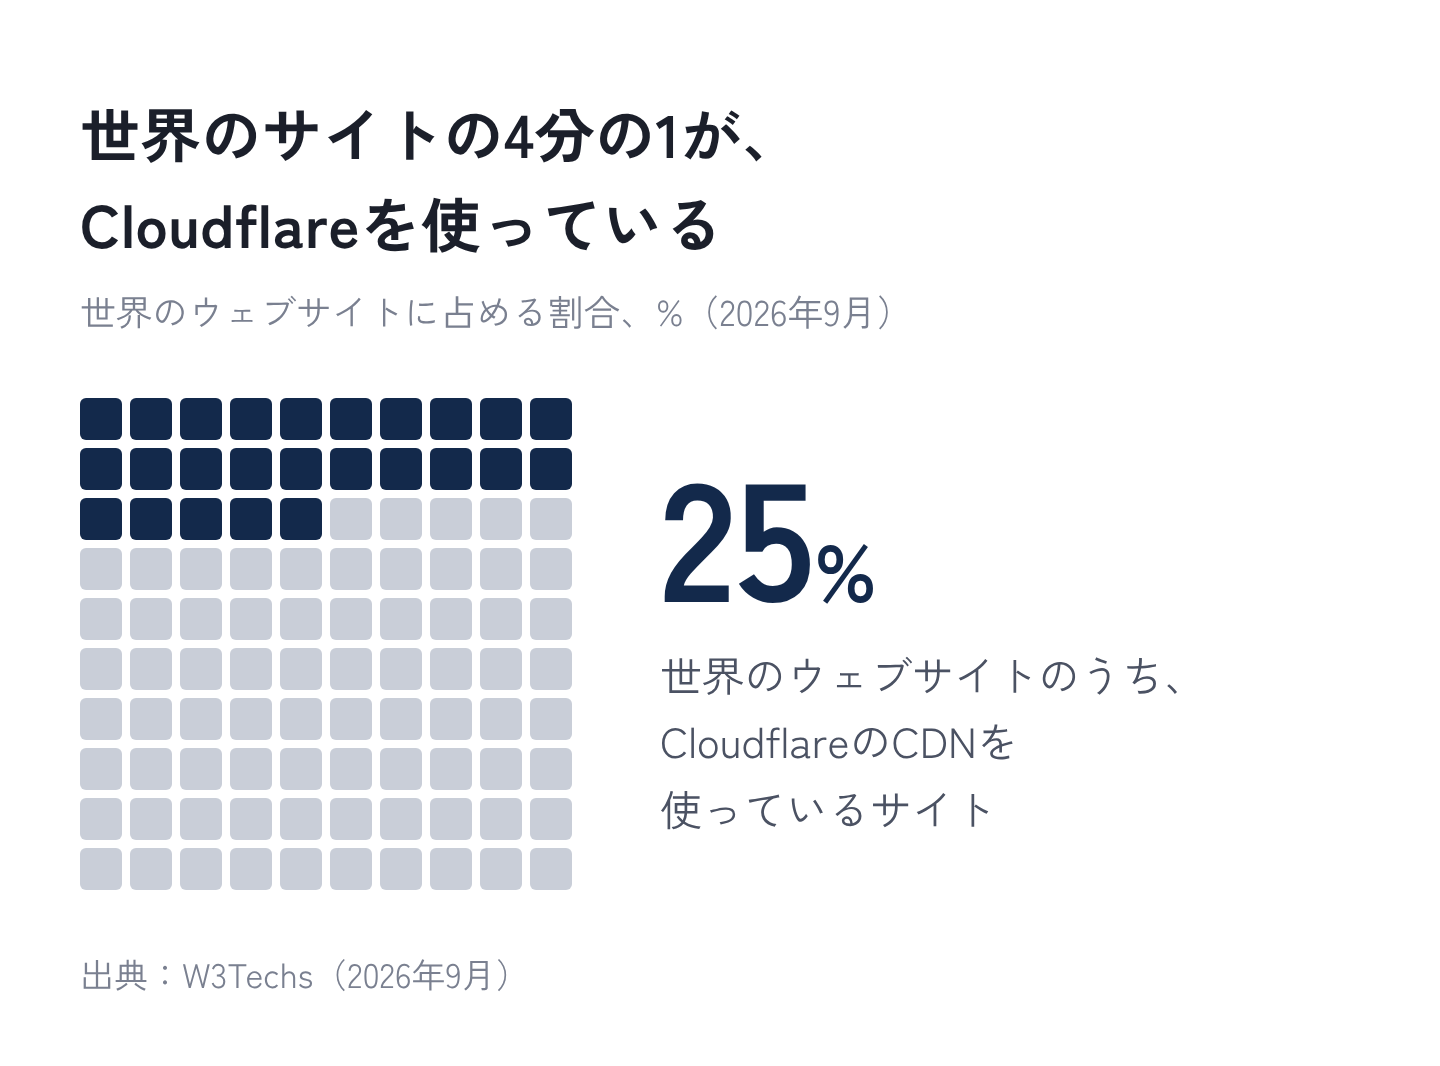
Cloudflareは、アメリカの会社です。ウェブサイトを、世界中に置いたサーバーから速く届ける仕組み(CDN)と、サイトを攻撃から守る仕組みを提供しています。W3Techsの調べでは、2026年9月の時点で、世界のウェブサイトの25%が、CloudflareのCDNを使っています。また、2026年10月26日の時点で、サイトの手前に置いて通信を中継するサービスを使っているサイトのうち、86%がCloudflareを使っています(W3Techs)。
Cloudflareのデータセンターは、世界の330か所以上にあります(Cloudflare)。サイトを見に来た人には、いちばん近いデータセンターから、作っておいたページが届きます。
静的サイトを、どう配っているか
弊社のサイトでは、原稿・図・デザインのファイルをGitHubに置いています。GitHubに変更が入ると、CloudflareのPagesという機能が自動でページを組み立て、1〜2分で世界中のデータセンターに配ります。
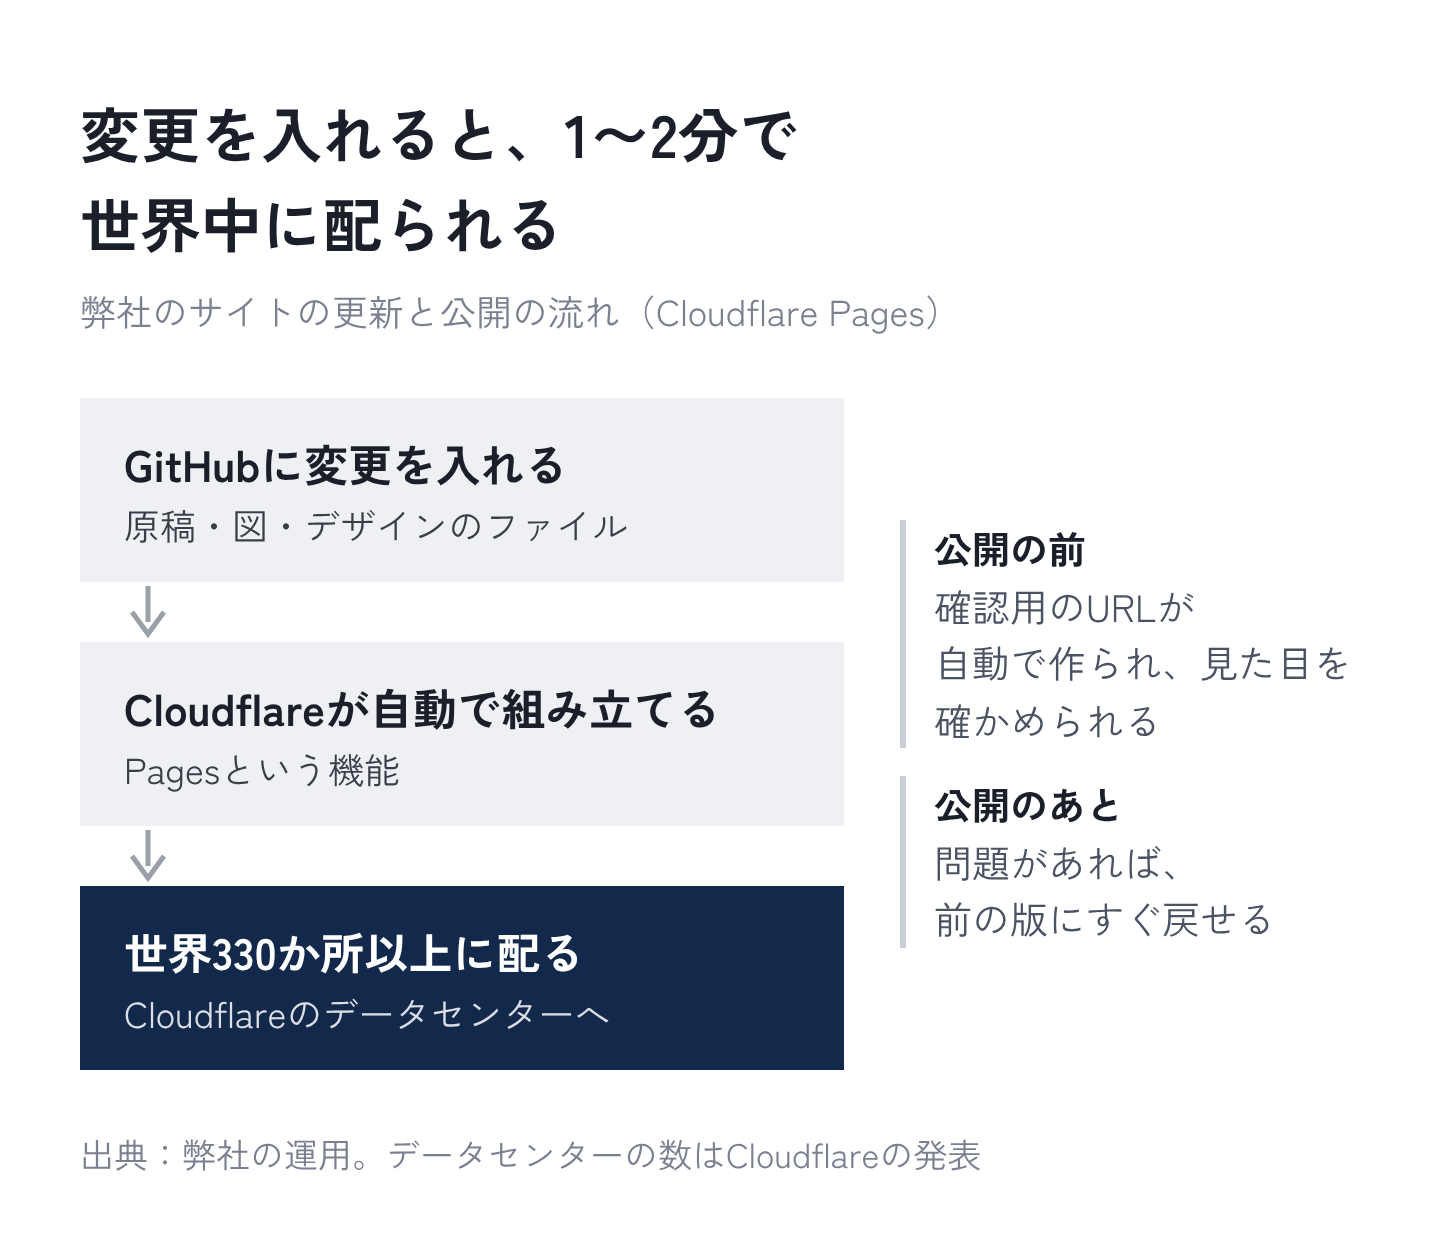
公開の前の確認も、Cloudflareの機能でできます。作業用の変更を入れると、本番とは別の確認用のURLが自動で作られるので、そこで見た目を確かめてから、本番に入れています。公開したあとに問題が見つかったときは、前の版にすぐ戻すこともできます(Cloudflare)。
なお、Cloudflareは、Pagesと似た機能を、Workersという別のサービスでも提供しています。Workersのほうが、できることの幅は広いとされています。Pagesの提供を終えるという発表はありませんが、Pagesから移す手順も公開されています(Cloudflare)。新しく作るなら、どちらを使うかは、その時点で確かめておくとよいと思います。
守りの面で、何が変わるか
静的サイトをCloudflareで配ると、守りの面では、次のことが変わります。
- 攻撃される元のサーバーがない。ページは、Cloudflareのデータセンターから配られます。WordPressのように、PHPとデータベースが動くサーバーが、外から見える場所にありません
- 大量の通信で落とす攻撃(DDoS攻撃)を、無料のプランでも防ぐ。Cloudflareは、どのプランでも、DDoS攻撃への対策を、量の上限なしで提供するとしています(Cloudflare)
- フォームだけは、小さなプログラムで受け付ける。お問い合わせのフォームは、Cloudflareの上で動く小さなプログラムで受け付けます。守るべきところは、この部分にしぼられます
なお、CloudflareはWordPressのサイトの手前に置くこともできます。WordPressを使い続ける場合でも、CloudflareのWAFやDDoS攻撃への対策を使えば、守りを足すことができます。
費用
静的サイトをCloudflareで配る場合の費用は、かなり小さくなります。2026年9月の時点で、無料のプランの主な範囲は、次のとおりです(flaviocopes.com)。
| 項目 | 無料のプランの範囲 |
|---|---|
| 作っておいたページの配信 | 回数・通信量とも、上限なし |
| フォームなど、プログラムが動く処理 | 1日10万回まで |
| ページの組み立て | 1か月500回まで |
| 1つのサイトのファイルの数 | 2万個まで |
コーポレートサイトやオウンドメディアなら、無料のプランの範囲に収まることも多いと思います。料金や上限は変わることがあるので、使う前に、Cloudflareの料金のページで確かめてください。
弱点:Cloudflareが止まると、サイトも止まる
一方で、弱点もあります。いちばん大きいのは、1つの会社に配信を任せることです。
Cloudflareは、2025年11月18日に、約5時間45分にわたって大きな障害を起こしました。Cloudflareを使う多くのサイトで、エラーが表示されました(CyberInsider)。2026年2月20日にも、一部のサービスで約6時間の障害がありました(Cloudflare)。どちらも、原因はCloudflareの社内の設定の誤りで、攻撃によるものではありませんでした。
レンタルサーバーにも障害はあるので、これはCloudflareだけの弱点とは言えません。それでも、止まったときに自分たちで直せないことは、知っておく必要があります。
ただ、静的サイトは、できあがったページのファイルの集まりです。サイトのファイルはGitHubに残っているので、Cloudflareから別の配信の会社に移すことも、比較的かんたんです。特定の会社に縛られにくいことも、静的サイトのよいところです。
弊社のサイトも、移しました
弊社のコーポレートサイトも、2026年10月24日に、WordPressから静的サイトに移しました。ページはあらかじめ作っておき、Cloudflareで配っています。お問い合わせと資料のダウンロードのフォームは、Cloudflareの上の小さなプログラムで受け付けています。
管理画面がなくなったぶん、更新はAIに話しかけて行っています。移したあとの2日で、サイトへの変更は110回になりました。この運用の様子は、WordPressも管理画面も、いらなくなった話に、サイトを作るまでの話は、コーポレートサイトをAIと作り直した話に書いています。
10月21日のPHPの脆弱性は、移すきっかけのひとつになりました。移したあとのサイトではPHPが動いていないので、PHPの更新に追われることはありません。
向いている会社、向いていない会社
静的サイトは、どの会社にも合うものではありません。
| 向いている | 向いていない |
|---|---|
| コーポレートサイト・サービスサイト・オウンドメディアが中心 | 会員のログイン・ネットショップ・予約など、人ごとに中身が変わる機能が多い |
| 更新する人が少ない | 社内の多くの人が、それぞれ自分で記事を公開している |
| 保守の費用と手間を減らしたい | 公開までの承認の流れが、管理画面の機能と結びついている |
向いていない側に当てはまる会社は、WordPressのまま、先ほどの守りを固めるほうが現実的です。
その間の方法もあります。記事はWordPressで書き、公開するページだけを静的なページに書き出す方法です。書き出し用のプラグインや、WordPressを記事の入力だけに使う構成(ヘッドレス)で実現できます。WordPressの管理画面に慣れた人が多い会社には、こちらが合うこともあります。
移すときに、気をつけたいこと
WordPressから静的サイトに移すときは、次の順に進めると、検索からの評価や、問い合わせの流れを保ったまま移せます。
- ページとURLを棚卸しする。公開しているページ、検索から人が来ているページ、外からリンクされているページを書き出します
- 旧URLから新URLへの転送を、すべて用意する。URLが変わるページは、恒久的な転送(301)で新しいページに送ります。これがないと、検索からの評価や、外からのリンクが途切れます
- フォームを作り直す。お問い合わせや資料請求のフォームを、静的サイトで受け付ける形にし、通知のメールが届くかまで確かめます
- 計測をそろえる。GA4などのタグや、問い合わせの計測を、移す前と同じように取れるようにします
- 更新のやり方を決める。管理画面がなくなるので、誰が、どうやって更新するかを決めます。弊社はAIに話しかけて更新していますが、更新用の仕組みを別に用意する方法もあります
- 公開したあと、確かめる。リンク切れ、転送の漏れ、検索での表示を、公開してから数週間は見ておきます
いちばん大事なのは、2の転送です。サイトのリニューアルで検索からの流入が落ちる原因の多くは、転送の漏れにあります。
弊社の見解:保守に払い続けるか、入口を減らすか
WordPressは、いまでも多くの会社にとって、便利な道具です。ただ、2026年の出来事を見ると、WordPressを安全に使い続けるための手間とお金は、確実に増えています。プラグインの数だけ見張る対象があり、公表から数時間で攻撃が始まり、配られた更新さえ疑わなければならない場面も出てきました。
そのうえで、選び方は2つあります。WordPressの便利さが必要なら、保守の体制にきちんと費用をかけて、守りを固める。そこまでの便利さが要らないなら、静的サイトに移して、守るべき入口そのものを減らす。
どちらを選ぶにしても、決めるのによい時期は、サイトのリニューアルの時期です。デザインや構成を見直すついでに、これから先の保守の手間とお金まで含めて、仕組みを選び直すことをおすすめします。
参考:Patchstack「State of WordPress Security in 2026」/INTERNET Watch(wp2shell)/piyolog(CVE-2026-87902)/The Hacker News(自分を作り直す裏口)/The Hacker News(Bricksforge)/SecurityWeek(Rank Math PRO)/Cybernews(PHP2Shell)/nippon.com(高市首相の呼びかけ)/窓の杜(GMO Flatt Securityの見方)/The Repository(Oliver Sild氏・Joost de Valk氏)/The Repository(WordPress 7.0とAIの鍵)/GIGAZINE(国内のサービスの緊急メンテナンス)/W3Techs(Cloudflareのシェア)/Cloudflare(DDoS攻撃への対策)/flaviocopes.com(無料のプランの範囲)/CyberInsider(2025年11月の障害)/Cloudflare(2026年2月の障害)/GravityKit(WordPressのシェア)
 WRITTEN BY佐藤 大貴アースダイバー株式会社 代表取締役DeNAで男性向けライフスタイルメディアの立ち上げを牽引し、ローンチから約1年半で月間3,000万PV規模に。ポートではコンテンツマーケティング責任者として幅広い領域のメディアを管掌し、上場とM&Aを経験。2019年に創業し、AI時代のマーケティング戦略とその実行を手がける。プロフィールを見る →LinkedIn