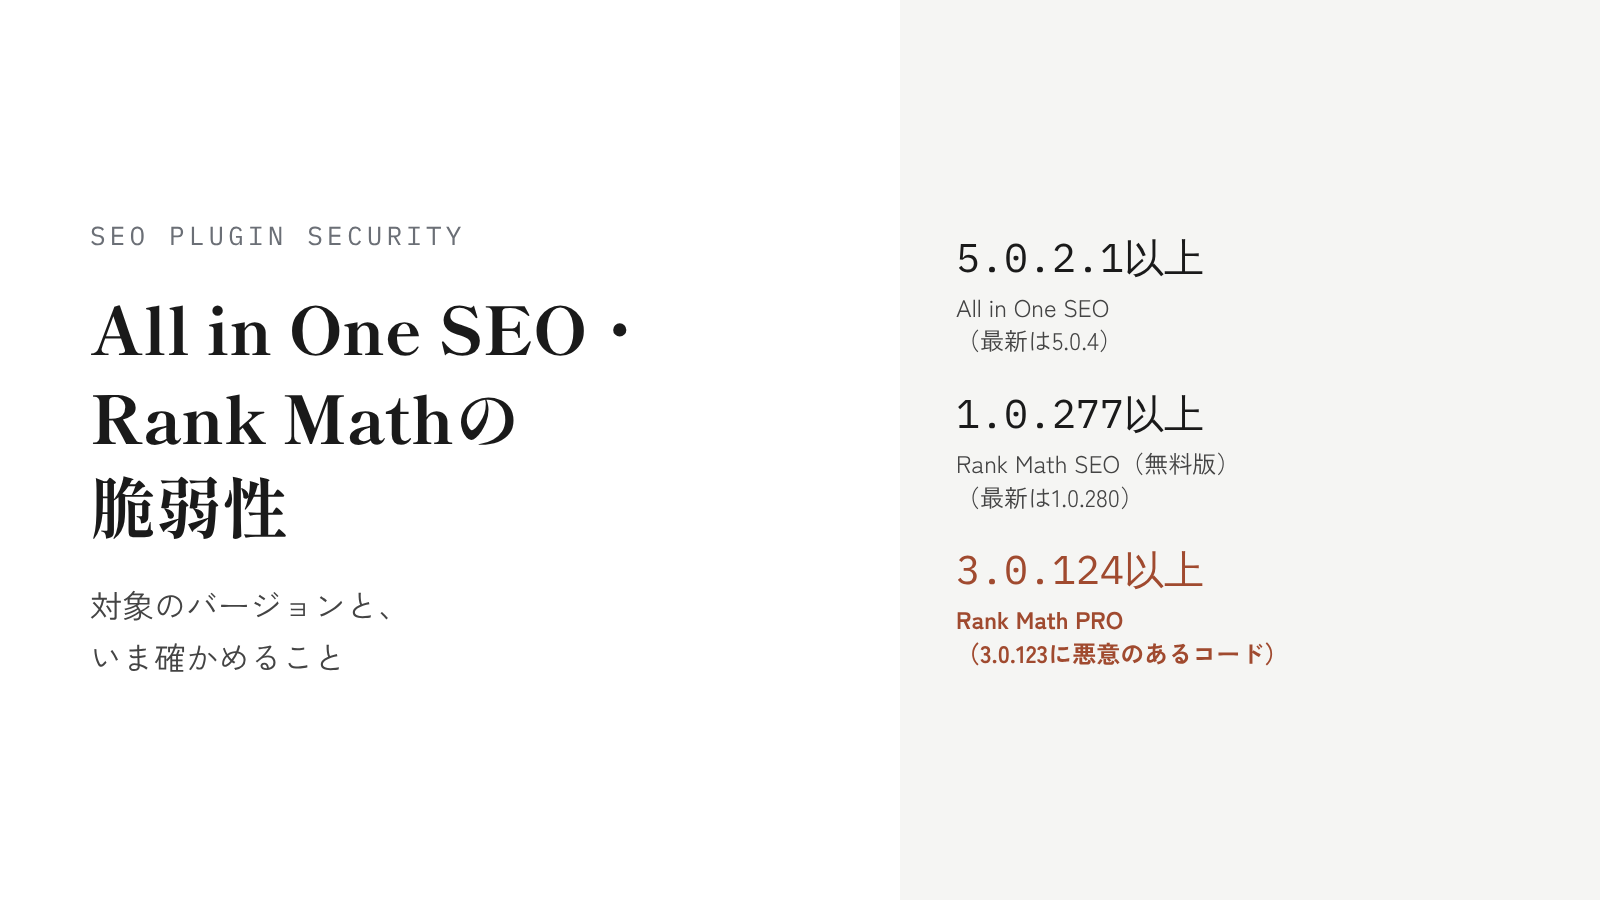
- All in One SEOは5.0.2.1以上、Rank Math SEO(無料版)は1.0.277以上、Rank Math PROは3.0.124以上に。管理画面の「プラグイン」で確かめる
- Rank Math PRO 3.0.123を、日本時間の10月16日5:02〜16:12に入れて有効にしたサイトは、乗っ取られたものとして扱い、バックアップに戻して鍵をすべて変える
- SEOのプラグインそのものを使わない形もある。静的サイトならSEOの設定は公開の前に書き出され、Cloudflareで配れば、見に来た人の前でPHPもプラグインも動かない
こんにちは、アースダイバー代表の佐藤です。AIが広がって、ウェブマーケティングは取るべき戦略も、実行のやり方も変わりました。アースダイバーは、その新しい前提で戦略を考え、実行する仕組みまでつくる会社です(ご相談はこちら)。
2026年9月から10月にかけて、WordPressのSEOのプラグインとしてよく使われている「All in One SEO」と「Rank Math」で、脆弱性が続けて公表されました。Rank Mathの有料版(Rank Math PRO)では、10月に配られた更新そのものに、悪意のあるコードが入っていました。
日本では、All in One SEOを使っているサイトが多いと私は見ています。弊社のご支援先のサイトも含めて、注意が必要です。この記事では、2つのプラグインの4件について、対象のバージョンと直った版、運営者がいま確かめることをまとめます。情報は、2026年11月2日時点で、各社の公式の発表と脆弱性のデータベースで確かめたものです。
目次
先に結論:この3つのバージョンを確かめる
WordPressの管理画面の「プラグイン」で、次のバージョン以上になっているかを確かめてください。
| プラグイン | このバージョン以上に | 11月2日時点の最新 |
|---|---|---|
| All in One SEO | 5.0.2.1 | 5.0.4 |
| Rank Math SEO(無料版) | 1.0.277 | 1.0.280 |
| Rank Math PRO(有料版) | 3.0.124 | 3.0.124 |
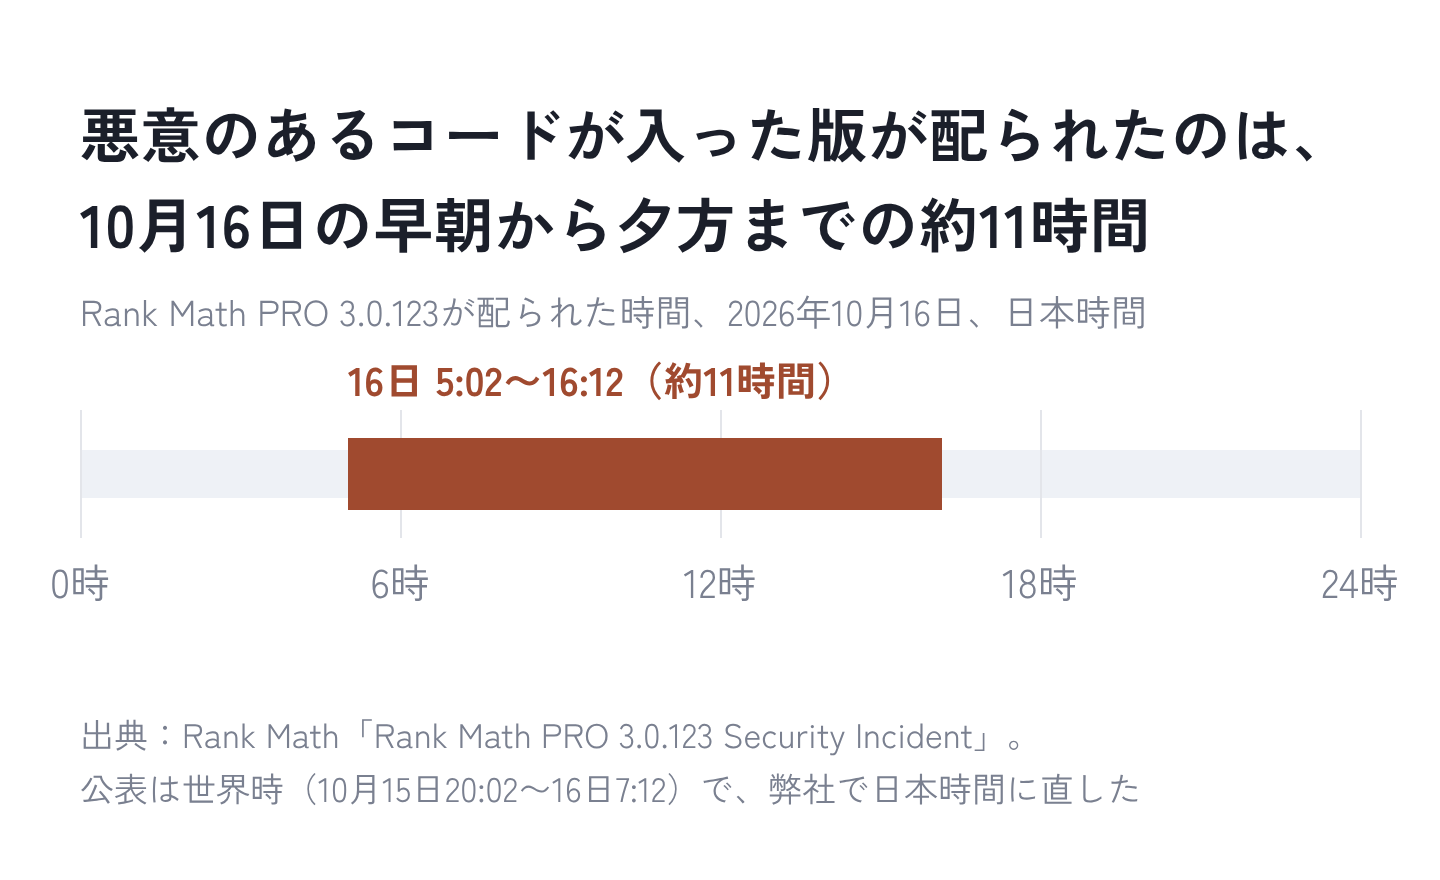
Rank Math PROは、更新するだけでは足りない場合があります。3.0.123を、日本時間の10月16日5:02から16:12の間に入れて有効にしたサイトは、乗っ取られたものとして扱うよう、開発元が案内しています(Rank Math)。
4件の問題で、何が見つかったか
| プラグイン | 中身 | 対象 | 直った版 | 深刻度 | 必要な権限 |
|---|---|---|---|---|---|
| All in One SEO | 検索結果のページで、ショートコードを外から動かされる(CVE-2026-100152) | 5.0.2まで | 5.0.2.1 | 6.5 | なし |
| All in One SEO | 細工したURLを開かせて、画面に不正なスクリプトを動かす(CVE-2026-85492) | 5.0.1.1まで | 5.0.2 | 6.1 | なし(SEOの管理権限を持つ人が開く必要あり) |
| Rank Math SEO(無料版) | 寄稿者の権限で、外からプログラムを動かされるおそれ(CVE-2026-1928) | 1.0.276まで | 1.0.277 | 8.8 | 寄稿者以上 |
| Rank Math PRO | 配られた3.0.123に、裏口を作る悪意のあるコードが入っていた(CVE-2026-111862) | 3.0.123(約11時間に配られたもの) | 3.0.124 | 9.8 | なし |
深刻度は、脆弱性の深刻さを0〜10で表すCVSSの値です。WordPress.orgの表示では、All in One SEOは200万以上、Rank Math SEOは400万以上のサイトで使われています。
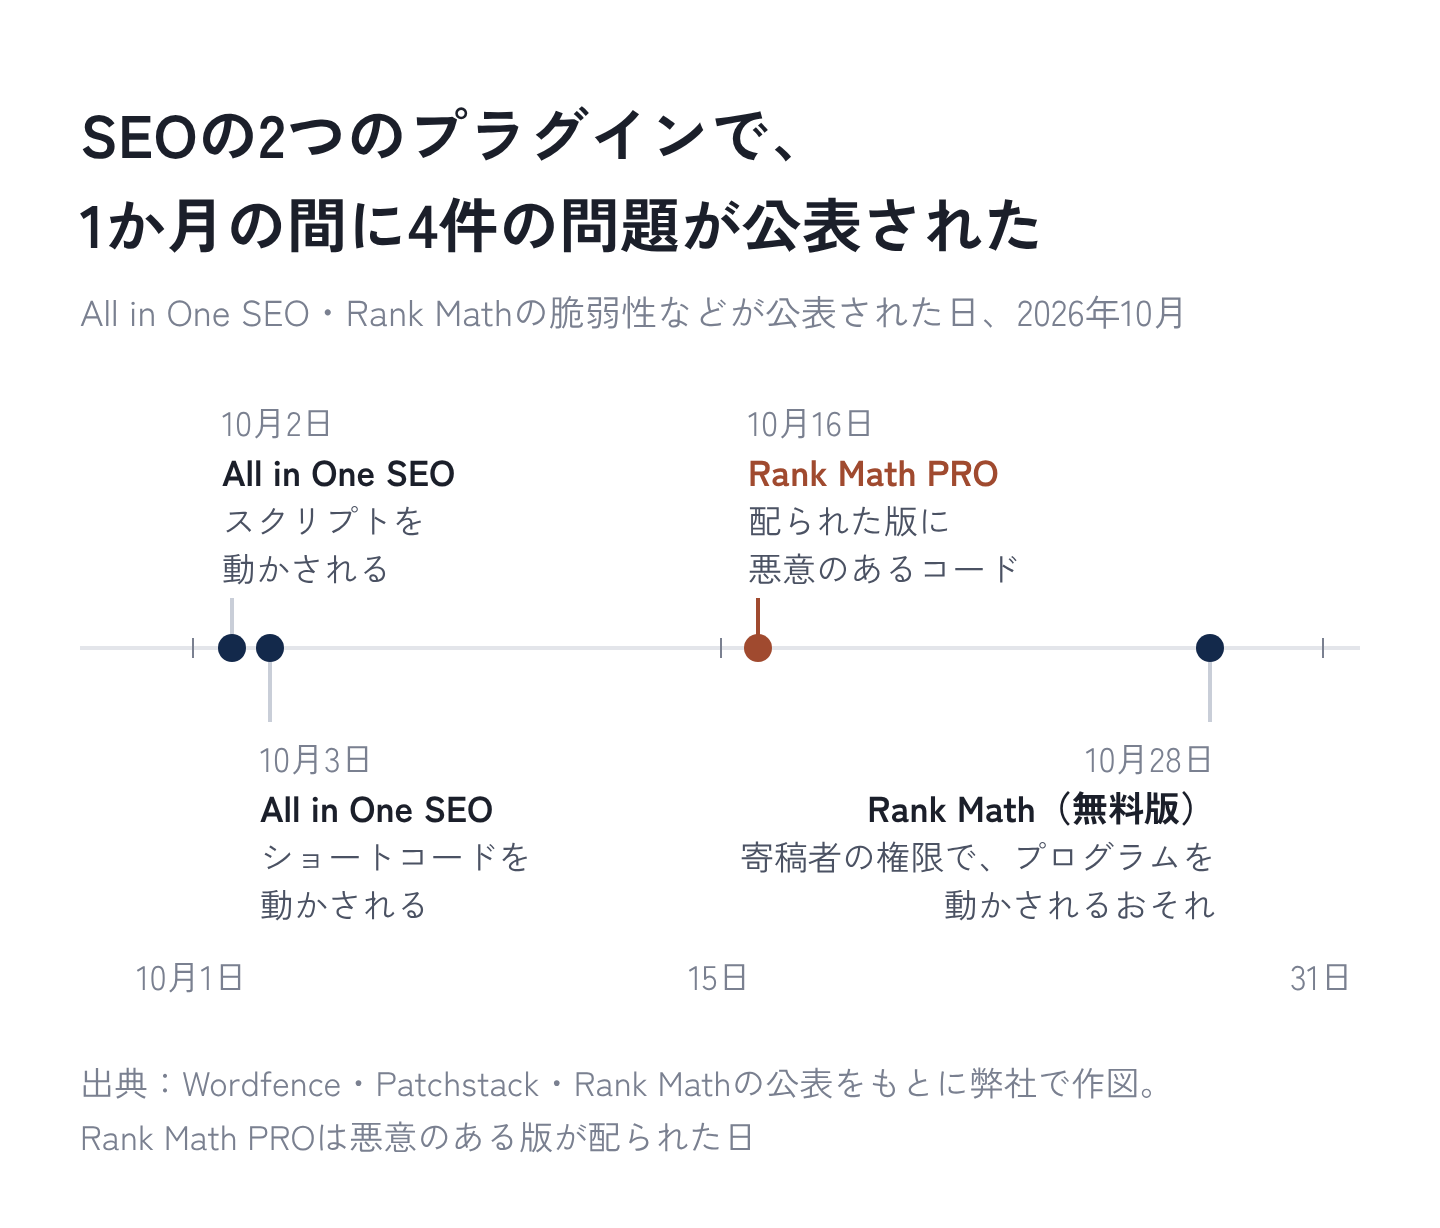
公表された日を並べると、10月2日から28日までの1か月の間に、4件が続いています。
All in One SEO:ログインしなくても、ショートコードを動かされるおそれ
1つ目は、2026年10月3日に公表された脆弱性です。All in One SEOは、ある値をきちんと確かめないまま、WordPressのショートコード(記事の中に機能を呼び出す短い命令)として処理していました。そのため、ログインしていない人でも、好きなショートコードを動かせるおそれがあります(OpenCVE(Wordfenceの登録))。
起きる条件は、All in One SEOのパンくずリストが、サイト内検索の結果のページに表示されていることです。パンくずリストを、ブロック・ウィジェット・ショートコード・テンプレートのどれかで出しているサイトは、当てはまる可能性があります。どのショートコードが動くかは、サイトに入っているほかのプラグインによって変わります。
All in One SEOは、10月1日に出した5.0.2.1で、「検索のページのショートコードの守りを強めた」と書いています(AIOSEO の更新履歴)。
2つ目は、10月2日に公表された脆弱性です。細工したURLを、SEOの管理の権限を持つ人に開かせ、管理バーの「SEOプレビュー」を開いたときに、不正なスクリプトを動かせるものでした(cvefeed.io)。こちらは9月22日の5.0.2で直っています。
2つとも、深刻度は「中」です。とはいえ、ログインしていない人から狙えるので、5.0.2.1以上に上げておきたいところです(Search Engine Journal)。
Rank Math SEO(無料版):寄稿者の権限で、外からプログラムを動かされるおそれ
10月28日に公表された脆弱性です。Rank Mathの、投稿の情報を書き換える仕組み(REST APIのupdateMeta)に問題があり、寄稿者以上の権限でログインした人が、細工したデータを送り込めます。条件がそろうと、アップロード用のフォルダに不正なファイルを書き込み、外からプログラムを動かせるおそれがあります。深刻度は8.8(高)です(OpenCVE(Wordfenceの登録))。
直った版は1.0.277です。脆弱性のデータベースを運営するPatchstackは、攻撃に使われる可能性は低いと見ています(Patchstack)。
狙うには、サイトにログインできるアカウントが必要です。外部のライターや制作会社に「寄稿者」や「投稿者」のアカウントを渡しているサイトは、とくに早めに更新してください。
Rank Math PRO:配られた更新に、悪意のあるコードが入っていた
4件の中で、いちばん重いのがこの件です。開発元の公式サイトから配られたRank Math PRO 3.0.123の一部に、悪意のあるコードが入っていました。開発元によると、対象は限られた数の利用者です。悪意のあるコードが入っていた版が配られたのは、世界時の10月15日20:02から16日7:12までで、日本時間では16日の5:02から16:12です(Rank Math)。
報道によると、このコードは、外部のサーバー(rank1cdn.]com)と通信し、消しても作り直される裏口を仕込みます。データベースのパスワードやAPIの鍵などが盗まれるおそれもあります。どこから入り込まれたかは、公表されていません([BleepingComputer)。開発元は、10月16日に、問題のない3.0.124を出しました(Rank Math の更新履歴)。
無料版のRank Math SEO(WordPress.orgで配られているもの)は、この件の対象外です。
やることは、3.0.123を有効にしたかどうかで変わります。開発元の案内は、次のとおりです(Rank Math)。
- 上の時間に3.0.123を入れて、有効にした: 乗っ取られたものとして扱う
- 3.0.123を入れたが、有効にしていない: プラグインのファイルを消し、3.0.124を入れて、セキュリティの検査をする
- 3.0.123をダウンロードしただけ: この件だけでは、乗っ取りのおそれはない。不安なら開発元の窓口に問い合わせる
有効にしていた場合、開発元は、10月16日5:02(日本時間)より前のバックアップに、ファイルとデータベースを戻すよう勧めています。そのうえで、セキュリティの検査をし、パスワード・データベースの接続情報・WordPressの鍵・APIの鍵などをすべて変え、3.0.124を入れます。バックアップがない場合は、手で掃除することになります。プラグインを止めたり更新したりするだけでは、裏口は消えません(Rank Math)。
手で掃除するときに、開発元が確かめるよう挙げているのは、次の点です。
- `rank-math-pro` のフォルダを丸ごと消す
- データベースの `wp_options` に入れられた、案内に書かれた3つの項目を消す
- 見覚えのない管理者のアカウントがないか(名前が `wpsupport_` で始まるもの、メールアドレスが `@wp-mail[.]net` のもの)
- `wp-includes/class-wp-cache-util.php` という偽のファイルや、`mu-plugins` や `uploads` に置かれた怪しいPHPのファイルがないか
- `.cache` のファイルをPHPとして動かす `.htaccess` の設定や、身に覚えのない定期実行の設定がないか
開発元は、ログインやダウンロードのリンクをメールで送ることはないとしています。3.0.124は、rankmath.comにログインして、そこからダウンロードしてください。
自社のサイトで、いま確かめること
まずは、次の4つを確かめてください。
- バージョン。 管理画面の「プラグイン」で、上の表のバージョン以上になっているか
- Rank Mathの有料版を使っているか。 使っていて、10月16日に更新していた場合は、上の案内の順に確かめる
- ユーザーの一覧。 見覚えのない管理者のアカウントがないか。使っていない寄稿者・投稿者のアカウントは消しておく
- 使っていないプラグイン。 止めているだけのプラグインも、ファイルはサーバーに残ります。使わないものは消しておく
更新は、いまも守りの基本です。ただ、Rank Math PROの件のように、配られた更新そのものが汚されていたこともあります。更新したあとに、ユーザーの一覧やファイルに変わったところがないかを見る習慣も、あわせて持っておくと安心です。
SEOのプラグインを使わない、という選択肢
ここまでは、WordPressのまま守る話でした。もうひとつの考え方は、SEOのプラグインそのものを使わない形にすることです。
WordPressでSEOのプラグインを入れるのは、タイトルや説明文、canonical、OGP、サイトマップ、構造化データ、旧URLの転送といった設定を、WordPressが自分では十分に出してくれないからです。プラグインは、ページを見に来た人がいるたびに、サーバーの上でPHPと一緒に動き、これらを出しています。だからこそ、プラグインに穴があると、外から狙われます。
静的サイトでは、これらの設定を、公開の前にページを作る道具が、ファイルに書き出します。弊社のサイトでは、タイトル・説明文・canonical・OGP・サイトマップ・robots.txt・構造化データ(BlogPostingやBreadcrumbList)を、ページを作るときに書き出しています。旧URLの転送は、配信の仕組みの設定ファイルに書いています。SEOのプラグインは、1つも入っていません。
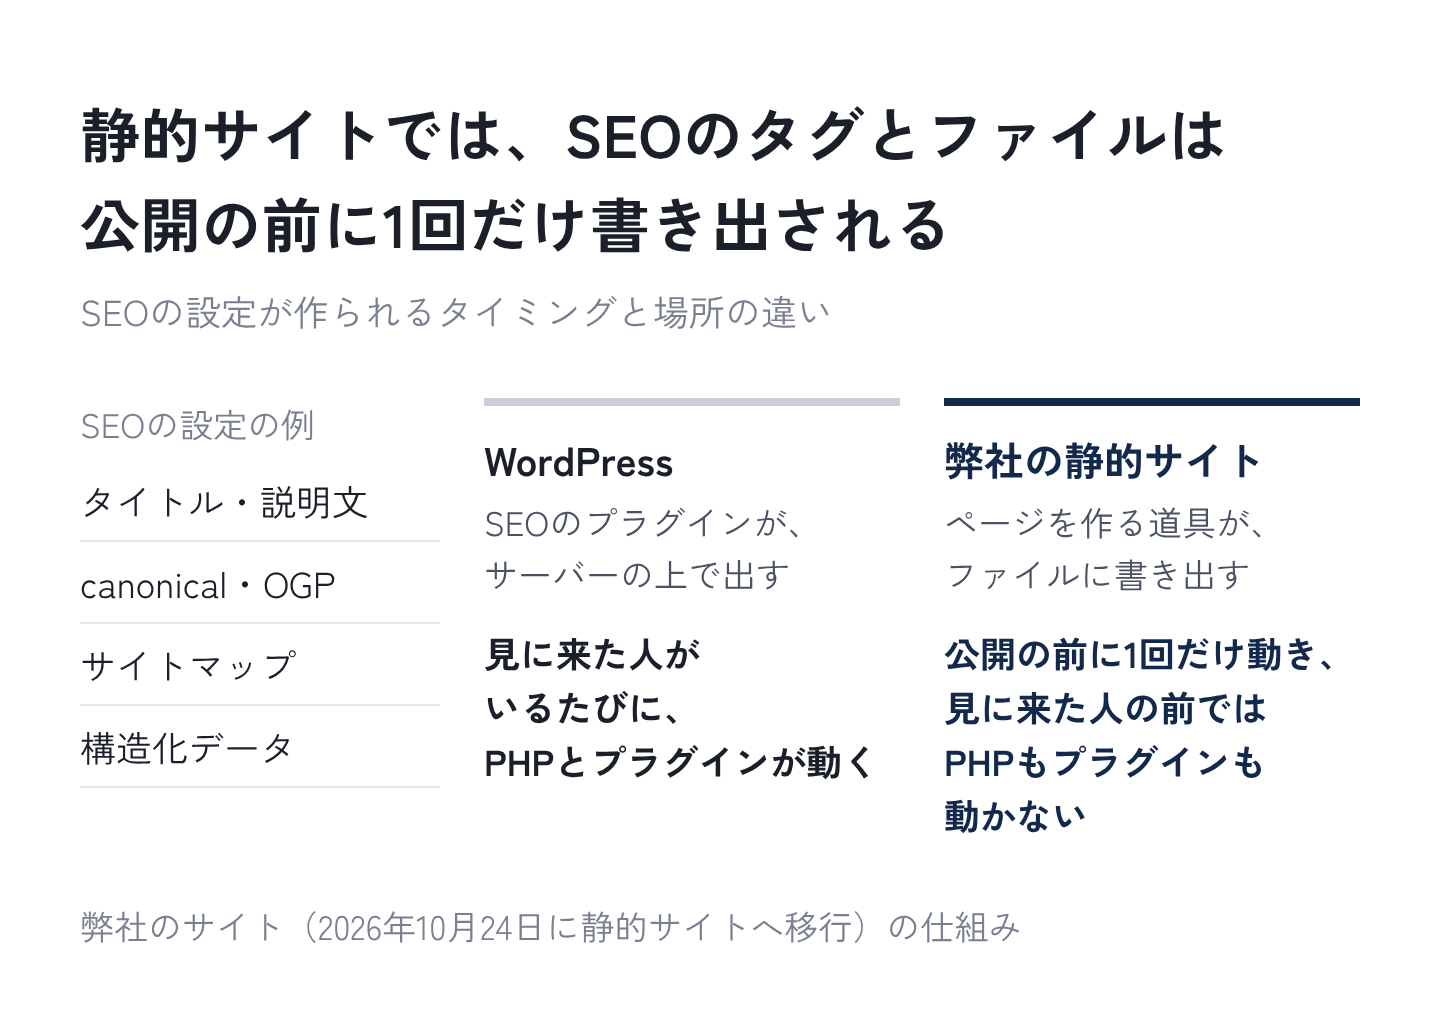
見に来た人に渡すのは、できあがったページだけです。見に来た人とのやりとりの中で、PHPもデータベースも動きません。今回のようなSEOのプラグインの脆弱性は、入り込む場所がありません。
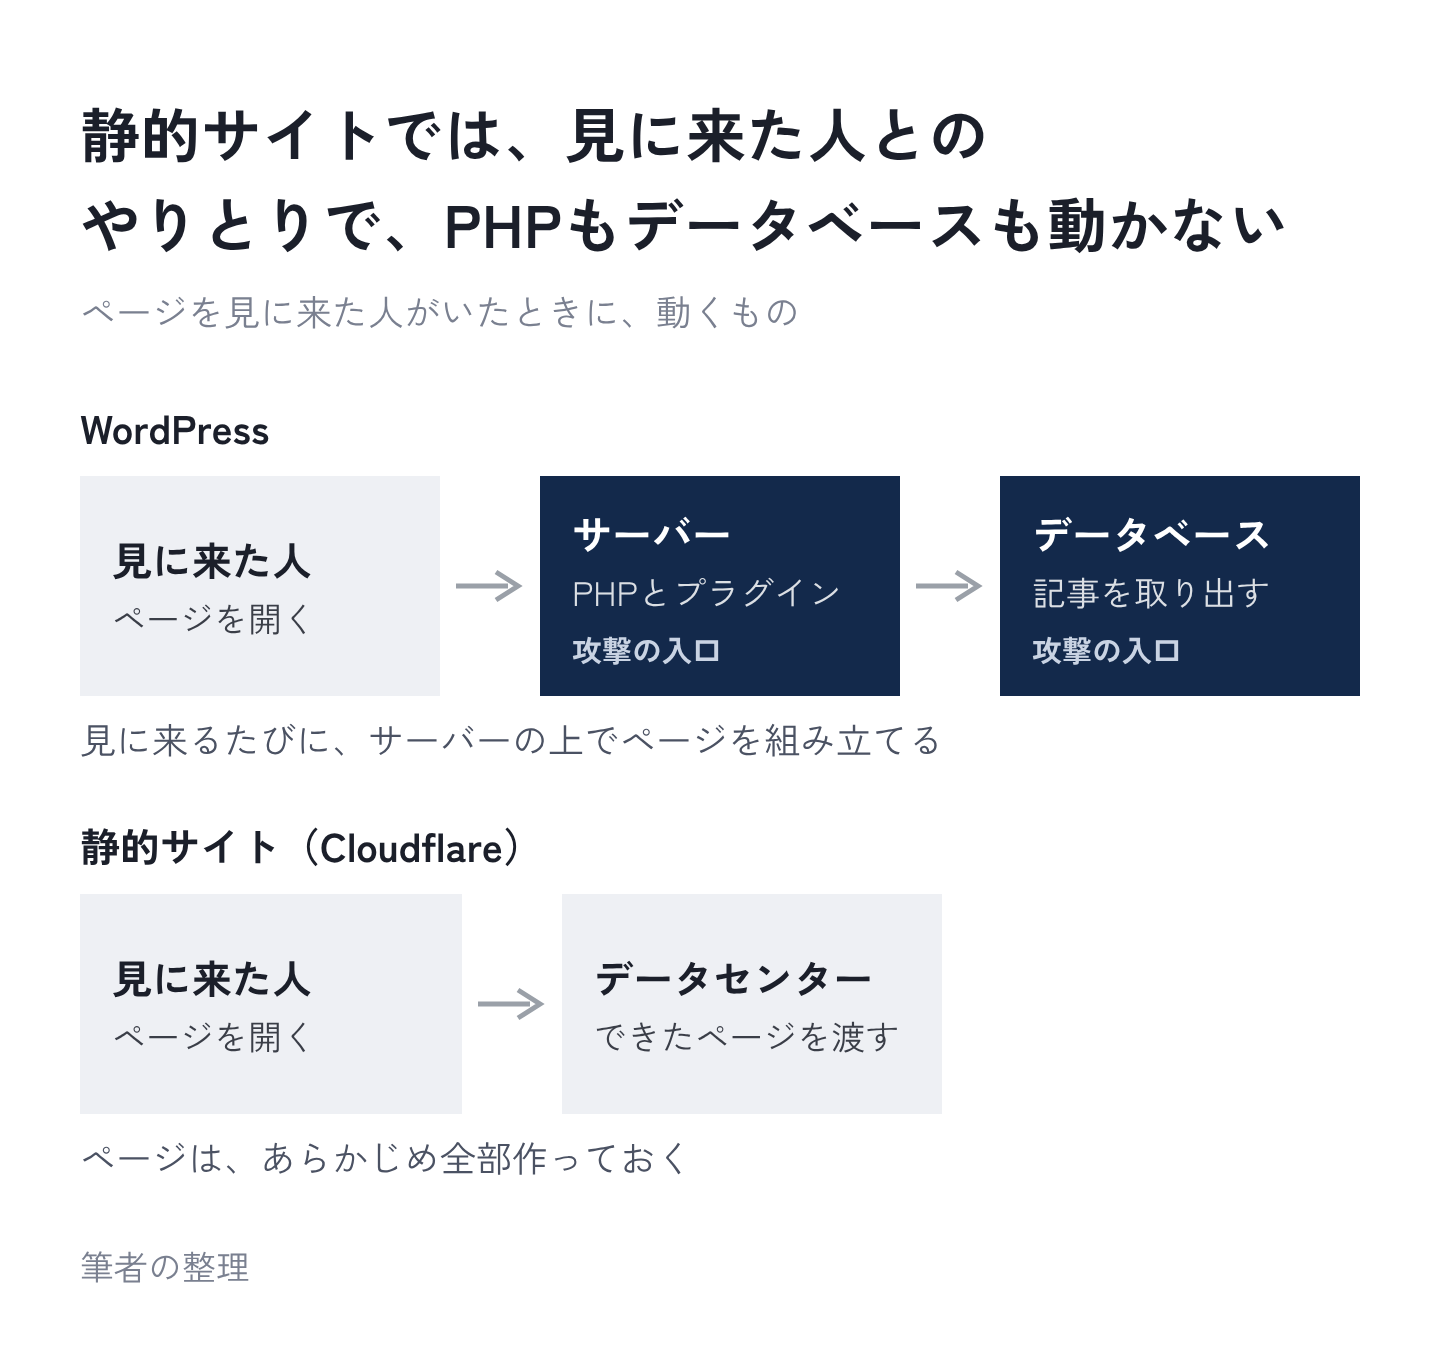
| 入口 | WordPress | 静的サイト(Cloudflare) |
|---|---|---|
| SEOなどのプラグイン | あり。数だけ更新が必要 | なし |
| サーバーのPHP・データベース | あり | なし |
| 公開されている管理画面 | あり | なし |
| お問い合わせのフォーム | プラグインで受け付ける | 小さなプログラムで受け付ける。ここは守る必要がある |
| 更新の仕組みのアカウント | 管理画面のアカウント | GitHub・Cloudflareのアカウント。2段階認証が必須 |
静的サイトにも、守るところは残ります。ページを作る道具とその部品、フォームのプログラム、GitHubやCloudflareのアカウントです。それでも、毎週見張らなければならない入口の数は、大きく減ります。
静的サイトを配る仕組み:Cloudflare
静的サイトを配る先として、弊社が使っているのがCloudflare(クラウドフレア)です。
世界のサイトの4分の1が使う、配信と防御の会社
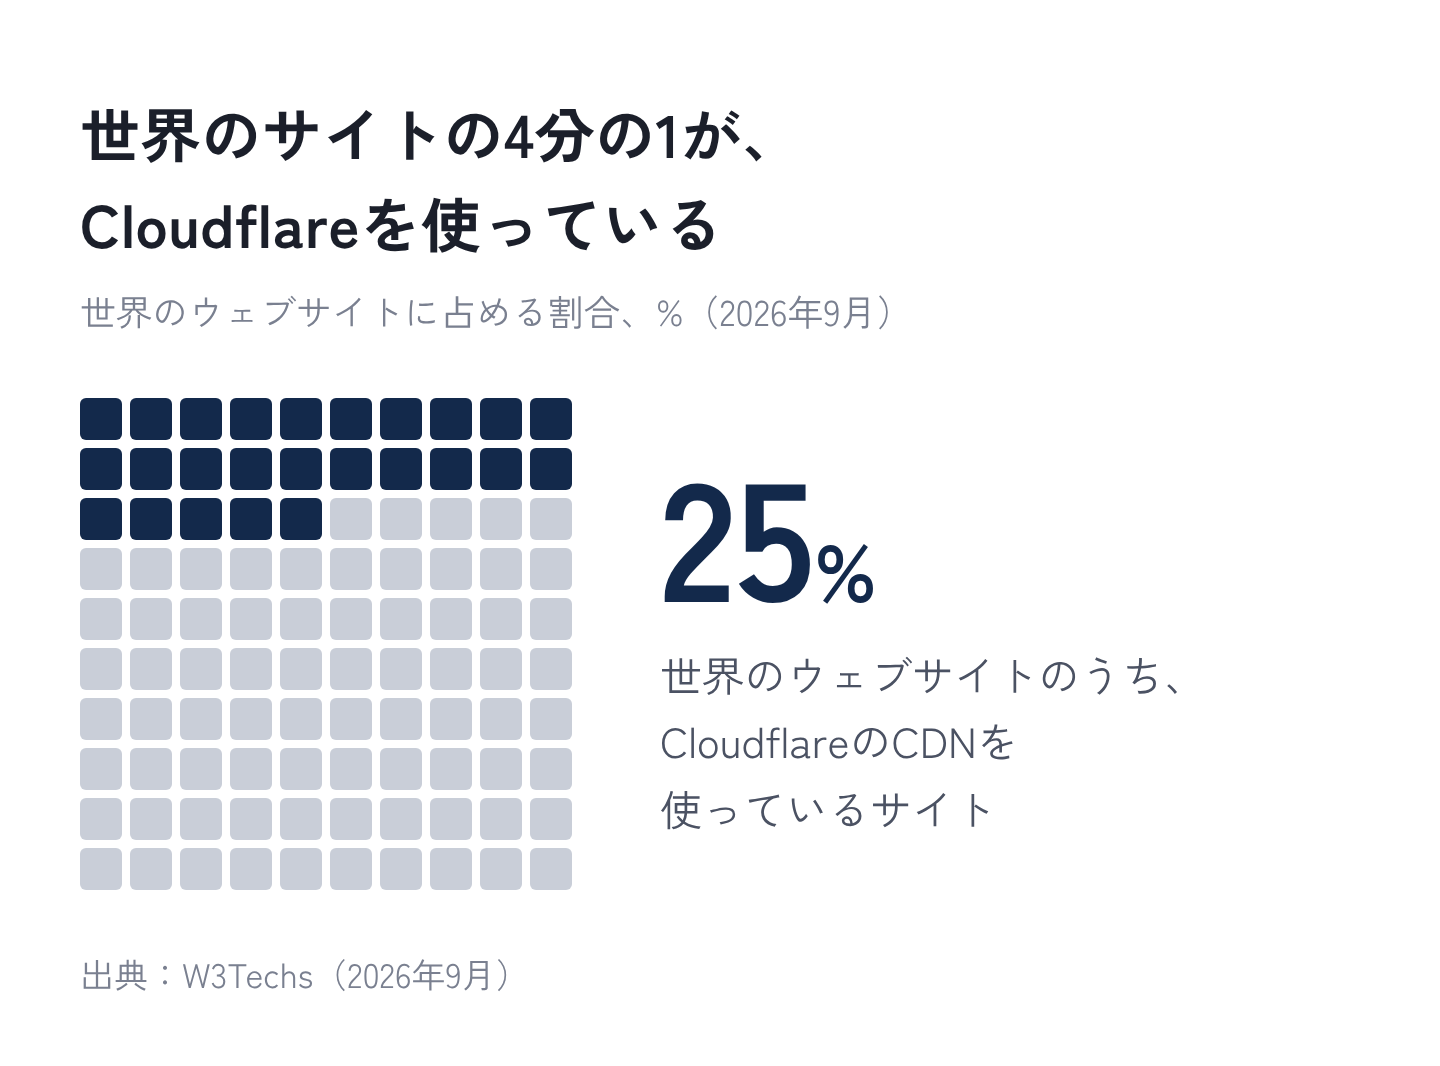
Cloudflareは、ウェブサイトを世界中のサーバーから速く届ける仕組み(CDN)と、サイトを攻撃から守る仕組みを提供するアメリカの会社です。W3Techsの調べでは、2026年9月の時点で、世界のウェブサイトの25%が、CloudflareのCDNを使っています(W3Techs)。データセンターは世界の330か所以上にあり、見に来た人には、いちばん近いデータセンターからページが届きます(Cloudflare)。
守りの面で、何が変わるか
- 攻撃される元のサーバーがない。 ページは、Cloudflareのデータセンターから配られます。PHPとデータベースが動くサーバーが、外から見える場所にありません
- 大量の通信で落とす攻撃(DDoS攻撃)を、無料のプランでも防ぐ。 Cloudflareは、どのプランでも、DDoS攻撃への対策を、量の上限なしで提供するとしています(Cloudflare)
- プラグインの更新を、毎週見張る必要がない。 見張る対象は、ページを作る道具とその部品、フォームの小さなプログラム、GitHubとCloudflareのアカウントにしぼられます
更新と公開の流れ
弊社のサイトでは、原稿・図・デザインのファイルをGitHubに置いています。GitHubに変更が入ると、CloudflareのPagesという機能が自動でページを組み立て、1〜2分で世界中のデータセンターに配ります。
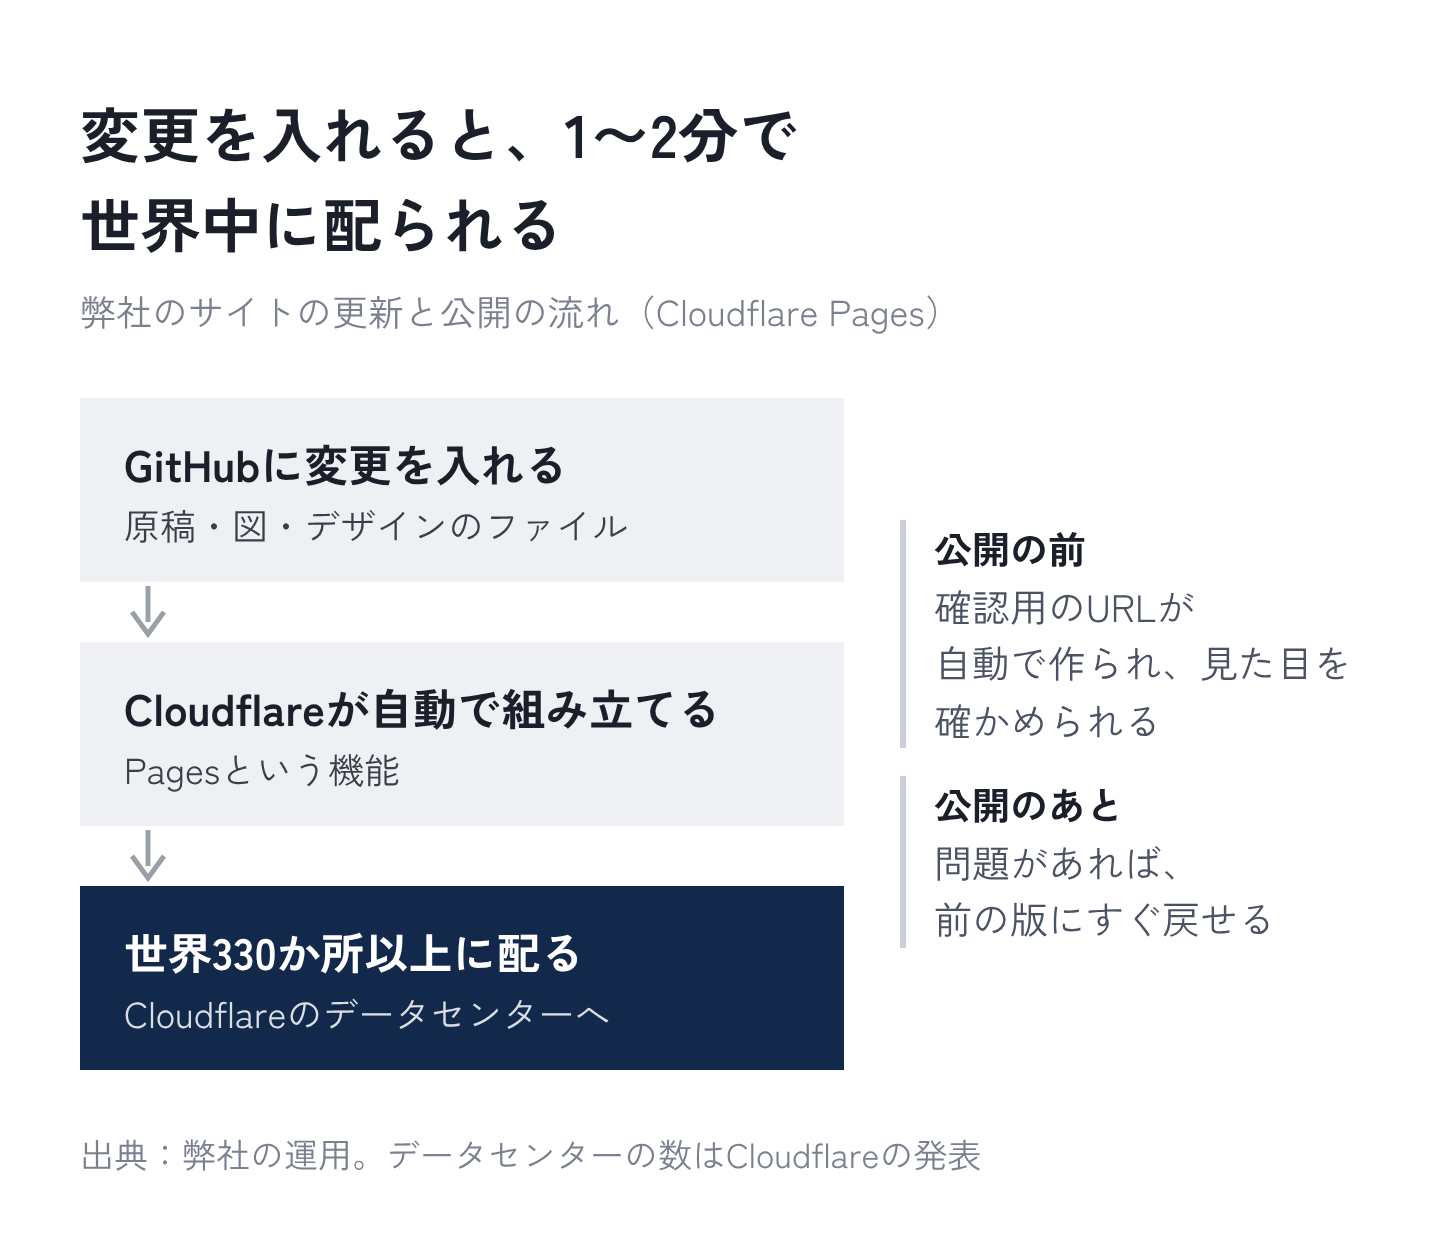
作業用の変更を入れると、本番とは別の確認用のURLが自動で作られるので、そこで見た目を確かめてから本番に入れています。公開したあとに問題が見つかったときは、前の版にすぐ戻せます(Cloudflare)。WordPressでは更新のたびに不安になりがちな「戻せるかどうか」が、仕組みとして用意されています。
費用
2026年9月の時点で、Cloudflareの無料のプランの主な範囲は、次のとおりです(flaviocopes.com)。
| 項目 | 無料のプランの範囲 |
|---|---|
| 作っておいたページの配信 | 回数・通信量とも、上限なし |
| フォームなど、プログラムが動く処理 | 1日10万回まで |
| ページの組み立て | 1か月500回まで |
コーポレートサイトやオウンドメディアなら、無料のプランに収まることも多いと思います。サーバー代と、プラグインの保守にかけていた手間が、ほとんどなくなります。料金や上限は変わることがあるので、使う前にCloudflareの料金のページで確かめてください。
弱点:Cloudflareが止まると、サイトも止まる
弱点もあります。Cloudflareは、2025年11月18日に約5時間45分(CyberInsider)、2026年2月20日にも一部のサービスで約6時間の障害を起こしました(Cloudflare)。止まったときに、自分たちで直すことはできません。
ただ、静的サイトは、できあがったページのファイルの集まりです。ファイルはGitHubに残っているので、別の配信の会社に移すのも比較的かんたんです。
向いている会社、向いていない会社
コーポレートサイト・サービスサイト・オウンドメディアが中心で、更新する人が少ない会社には、静的サイトが向いています。会員のログイン・ネットショップ・予約など、人ごとに中身が変わる機能が多いサイトや、社内の多くの人がそれぞれ記事を公開しているサイトは、WordPressのまま守りを固めるほうが現実的です。
弊社も、Cloudflareの静的サイトに移しました
弊社のコーポレートサイトも、2026年10月24日に、WordPressから静的サイトに移し、Cloudflareで配っています。SEOの設定は、ページを作るときにすべて書き出しているので、今回のAll in One SEOやRank Mathの件で、慌てて更新したプラグインはありません。
移して変わったのは、守りの面だけではありません。管理画面がなくなった代わりに、サイトの更新は、AIに話しかけるだけでできるようになりました。スマホに話しかけると、AIがファイルを直し、確認用のページで見た目を確かめてから、「公開で」のひと言で本番に出ます。
移してから2日で、サイトへの変更は110回になりました。2日目だけで、コラム5本・Q&A15本を公開しています。その間、管理画面は一度も開いていません(WordPressも管理画面も、いらなくなった話)。この記事の後半も、私が「Cloudflareの話をしっかりしよう、画像ももっと欲しい」と話しかけて、足したものです。
話しかけた指示から、AIがページを組み立てていく流れを、動画にしました。
弊社の見解
SEOのプラグインは、サイトのほぼすべてのページで動き、しかも何百万というサイトに入っています。攻撃する側から見れば、狙う価値が高いプラグインです。今回のように、短い間に複数の脆弱性が見つかることは、これからも起きると考えています。
WordPressで運営を続けるなら、プラグインの更新を毎週見る担当と、何かあったときに戻せるバックアップの2つは、最低限そろえておきたいところです。それが社内で難しいなら、SEOのプラグインに守ってもらう形から、プラグインのいらない形に変えることも考えてみてください。
移すときの手順や、転送で気をつけることは、WordPressの脆弱性の記事にまとめています。
参考:Rank Math「Rank Math PRO 3.0.123 Security Incident: How to Secure Your Website」「Changelog」、AIOSEO「Changelog」、WordPress.org「All in One SEO」「Rank Math SEO」、OpenCVE「CVE-2026-100152」「CVE-2026-1928」、cvefeed.io「CVE-2026-85492」、Patchstack「Rank Math SEO <= 1.0.276」「Rank Math SEO PRO 3.0.123」、Search Engine Journal「All In One SEO WordPress Plugin Vulnerable To Two Exploits」、BleepingComputer「WordPress SEO plugin Rank Math compromised to backdoor websites」、W3Techs「Usage statistics of Cloudflare」、Cloudflare「DDoS protection」「Rollbacks」「Cloudflare outage on February 20, 2026」、CyberInsider「Cloudflare blames bot management system for yesterday's widespread outage」、flaviocopes.com「Hosting free tiers」
 WRITTEN BY佐藤 大貴アースダイバー株式会社 代表取締役DeNAで男性向けライフスタイルメディアのグロースを牽引し、ローンチから約1年半で月間3,000万PV規模に。ポートではコンテンツマーケティング責任者として幅広い領域のメディアを管掌し、上場とM&Aを経験。2019年に創業し、AI時代のマーケティング戦略とその実行を手がける。プロフィールを見る →LinkedIn